资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种


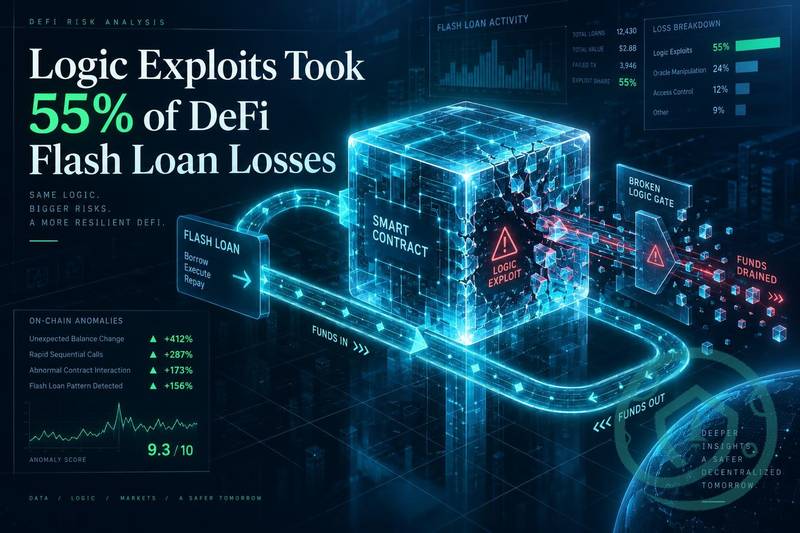
逻辑漏洞已占据DeFi闪电贷损失的55%,超越价格操纵成为链上借贷协议的主要攻击向量
逻辑漏洞(Logic Exploits)在去中心化金融(DeFi)闪电贷损失中的占比已达55%,超越了价格操纵,成为链上借贷协议中最主要的攻击手段。这一类别的更替标志着对手利用闪电贷的方式发生了结构性转变:从干扰市场层面转向针对智能合约代码的内部机制。
闪电贷允许在单个交易区块内进行无抵押借款,长期以来被用于放大两类不同的攻击。价格操纵攻击利用预言机(Oracle)依赖关系,暂时扭曲资产价格以清算抵押不足的仓位。相比之下,逻辑漏洞则针对协议自身执行路径中的缺陷,利用借入的资金触发智能合约代码中非预期的状态变更。
逻辑漏洞占比达到55%的这一多数份额表明,对手正越来越多地分析字节码和业务逻辑,而不仅仅是操纵价格数据源。这对协议审计人员、安全工具以及建模链上风险的分布式人工智能系统产生了直接影响,因为现在的攻击面更加分散,仅靠监控预言机已难以检测。
55%份额的含义
逻辑漏洞占据大多数归因意味着,就闪电贷相关事件的总损失而言,协议设计或实现中的缺陷作为损失驱动因素超过了数据源操纵。价格操纵攻击依赖于流动性薄弱或预言机集成设计不佳;而逻辑漏洞只需要合约中存在一个可到达的代码路径,使得借入的资金能够触发非预期结果,例如重入(Reentrancy)、会计计算错误或访问控制配置不当。
某DeFi跨链桥漏洞案例铸造了460亿个虚假BTC代币,这说明了当合约验证约束不足时,逻辑缺陷而非市场条件如何导致灾难性损失。
逻辑漏洞与价格操纵的区别
价格操纵攻击发生在协议与其数据输入的边界上;而逻辑漏洞则发生在协议内部。针对价格操纵的防御措施,如时间加权平均价格预言机和熔断机制,并不能解决重入错误、整数溢出路径或有缺陷的奖励会计等逻辑漏洞所依赖的问题。将这两类攻击视为等同会导致安全支出的错配。
监管机构对链上风险的关注也在增加。诸如美国商品期货交易委员会(CFTC)拟议的联邦加密规则书中正在考虑的那些框架,未来可能要求协议证明其形式化验证或独立审计是合规的条件,这使得逻辑漏洞检测的重要性进一步提升。
这一转变对协议安全的意义
为何协议逻辑应获得更多防御关注
当逻辑漏洞代表主要的损失类别时,主要风险表面是合约本身,而非外部条件。如果安全审查主要集中在预言机操纵、流动性深度或市场结构上,将会系统地低估这种暴露风险。形式化验证、不变量测试以及针对意外执行路径的模糊测试(Fuzzing),比在价格操纵主导时期成为了更高优先级的投资。
评估协议安全性的链上AI风险模型需要更重地加权逻辑审计的最新程度和覆盖范围。对于建立在DeFi原语之上的分布式AI基础设施而言,底层借贷市场中的逻辑漏洞暴露代表了一种复合风险层。
如何解读风险对比
类别的交叉并不意味着价格操纵不再是可行的攻击向量;它仅意味着在累计损失方面,逻辑漏洞造成了更大的累积损害。这两种向量仍然活跃,并会继续出现在相同的协议中。实际的启示是,安全框架和审计范围应反映向逻辑分析倾斜55/45权重的比例,而不是将这两类视为等同。
对于协议团队、为DeFi风险定价的保险公司以及做出自动化链上分配决策的AI代理而言,55%这一数字是一个校准信号:当前的主要威胁存在于代码内部,而非市场外部。
要点总结
- 逻辑漏洞占DeFi闪电贷损失的55%,超越价格操纵成为首要损失类别。
- 这一类别的更替表明,对手正针对智能合约执行路径,而非主要依赖预言机操纵。
- 为了匹配转变后的威胁格局,安全审计、链上风险模型和监管合规框架需要更重地加权逻辑漏洞检测。