资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种



关键洞察
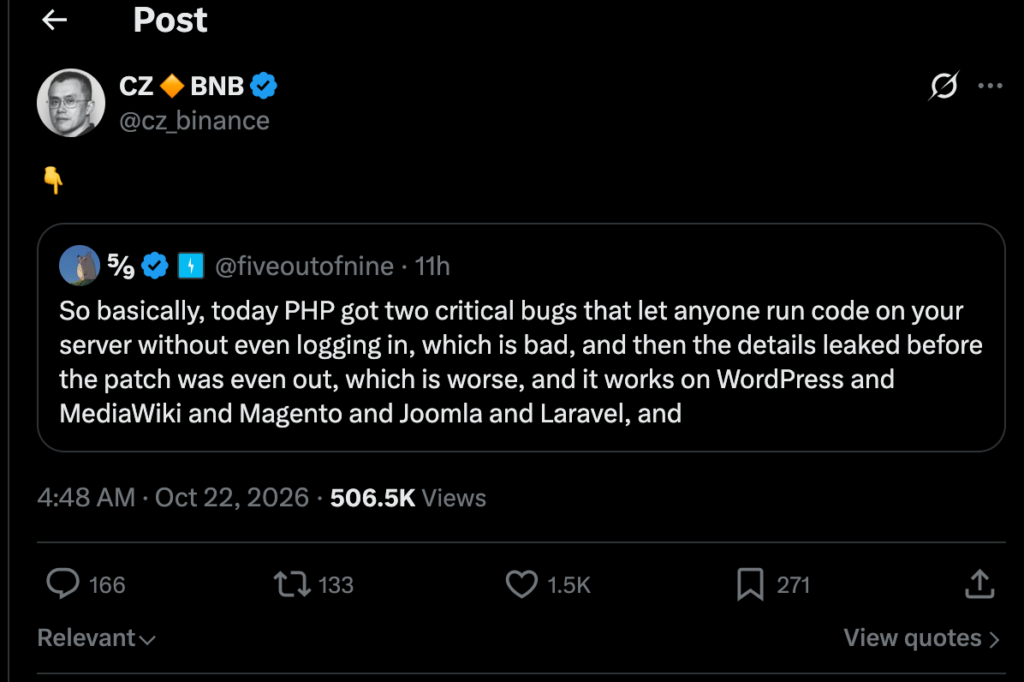
加密货币新闻包括币安创始人赵长鹏(CZ)关于两个严重PHP漏洞的警告。在漏洞细节在网上泄露后,PHP开发者将安全补丁提前至10月21日发布。研究人员检测到了利用尝试,但目前没有确凿证据表明有加密钱包或交易所因这些缺陷而受到直接牵连。
加密货币新闻界关注网站安全问题,因为币安创始人赵长鹏警告用户注意两个关键的PHP漏洞。他在10月22日敦促用户在接下来的几天里谨慎浏览网页。
这些缺陷可能允许攻击者在未授权的情况下在易受攻击的服务器上执行代码。受影响的安装平台包括WordPress、Magento、Drupal和Joomla等。
对于加密货币新闻读者来说,关键在于区分攻击的起点。访问一个存在PHP漏洞的网站并不会自动导致设备或加密货币钱包被攻破。然而,如果攻击者控制了服务器,他们可能会篡改登录页面或引入欺诈性的钱包连接请求。由此造成的风险暴露程度取决于他们获取的访问权限。
币安创始人的这一警告是在针对加密货币用户的钓鱼活动背景下发出的。此前的报道描述了假冒的Ledger网站试图窃取恢复短语,以及通过被入侵的基础设施分发的Trezor钓鱼邮件。但这些事件均与此次新披露的PHP缺陷无关。
关键PHP缺陷触发加速的安全发布
PHP基金会将这两个漏洞标识为CVE-2026-109618和CVE-2026-109619,两者的严重程度评分均为9.2/10。
第一个漏洞涉及内存损坏:当PHP在执行某些操作时达到配置的内存限制时发生。在特定条件下,对部分初始化的数据的不正确处理可能导致未经授权的代码执行。
第二个漏洞涉及内部引用在PHP释放相关内存后仍保持可访问状态。研究人员演示了对运行在受影响服务器上的应用程序的代码执行过程。
基金会确认,在使用默认Apache配置及mod_php的情况下可以成功利用该漏洞。研究人员还演示了涉及PHP-FPM的攻击路径。
开发者于10月21日发布了PHP版本8.2.35、8.3.36、8.4.27和8.5.12。官方建议立即更新,因为临时保护措施无法完全消除风险。不受支持的PHP分支可能需要依赖托管提供商或软件供应商提供的单独修复方案。
协调披露前的泄露引发加密新闻警报
漏洞标识符于10月20日出现在论坛和社交媒体上。这些帖子包含错误的10.0严重程度评分和不准确的发布时间表。最初的泄露并未包含技术性的利用指令。随着更多材料在网上流传,披露进程被打乱,随后才发出了加密新闻警告。
安全公司Calif随后错误地发布了一段概念验证视频。视频在被移除后仍有副本流传,研究人员据此开发了额外的利用演示。
PHP团队将其原定的10月22日发布日期提前了一天。这给了软件分发商准备更新的时间,同时限制了技术细节在补丁可用前广泛传播的窗口期。此外,基金会批评Chainguard在协调披露前六小时就发布了已修补的软件镜像,这使得攻击者可以在公开宣布之前审查这些更改。
Cloudflare在披露前部署了防火墙保护,并与OpenAI、Wiz及其他组织的研究人员合作。Cloudflare将这些漏洞命名为“PHP2Shell”,并指出了远程代码执行、服务中断和敏感数据泄露等风险。
加拿大国家网络中心敦促运行面向互联网的PHP应用程序的组织识别易受攻击的安装实例并应用可用的更新。