 资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种


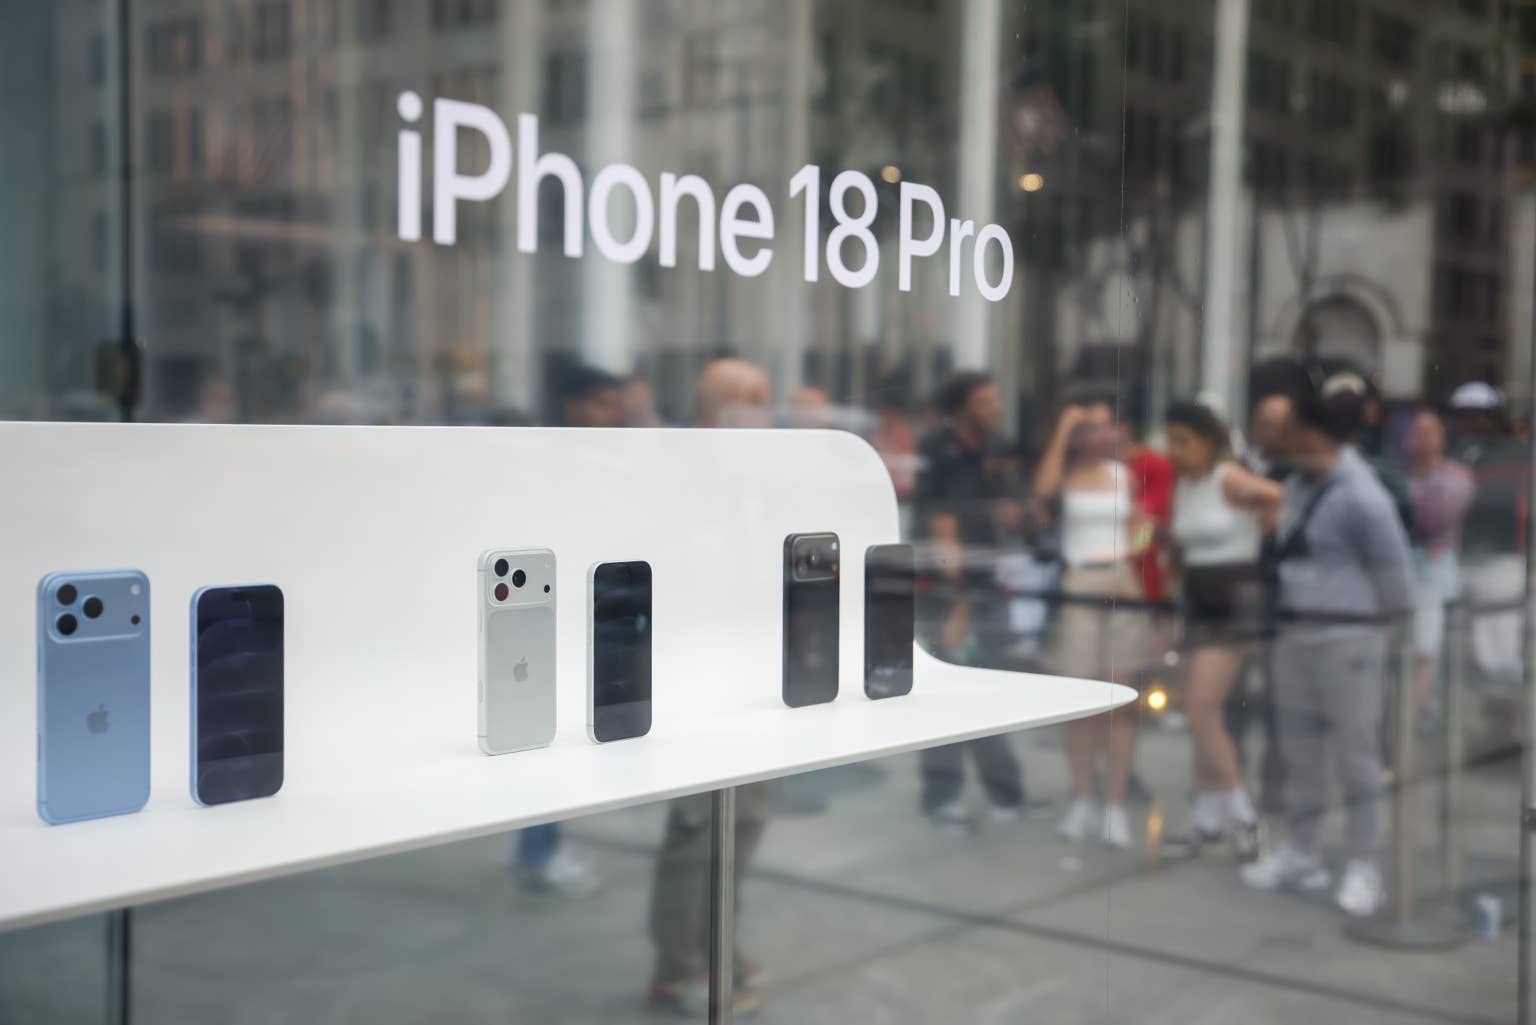
苹果发布iOS 26.7.1安全更新,修复高危漏洞
9月28日,苹果公司(Nasdaq: AAPL)发布了iOS 26.7.1和iPadOS 26.7.1安全更新。此次更新通过改进边界检查机制,修复了CVE-2026-86950漏洞。
CVE-2026-86950是一种越界写入漏洞,影响苹果的图像渲染框架CoreGraphics。当设备处理恶意构造的文件时,该漏洞可能导致任意代码执行。越界写入是指软件向已分配内存区域之外写入数据,从而为攻击者破坏内存或运行其自定义代码创造条件的情况。
苹果公司表示:“我们注意到有报告称,在iOS 27之前的版本中,此问题可能在针对特定个人的高度复杂攻击中被利用。”
受影响设备列表
本次安全更新适用于以下设备:
- iPhone 11及后续机型
- iPad Pro 12.9英寸第三代及后续机型
- iPad Pro 11英寸第一代及后续机型
- iPad Air第三代及后续机型
- iPad第八代及后续机型
- iPad mini第五代及后续机型
区块链安全公司发出警告
区块链安全公司SlowMist指出,苹果的最新安全更新对加密货币用户尤为重要,因为该公司观察到针对敏感钱包数据的iOS利用活动。不过,SlowMist并未将任何加密黑客事件归因于CVE-2026-86950。
SlowMist敦促苹果用户在设备上安装最新的安全更新,避免从未知或不受信任的来源安装应用程序。同时,建议用户不要点击Safari或应用内浏览器中的可疑链接,并对意外出现的文件、链接和应用安装提示保持警惕。