资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种


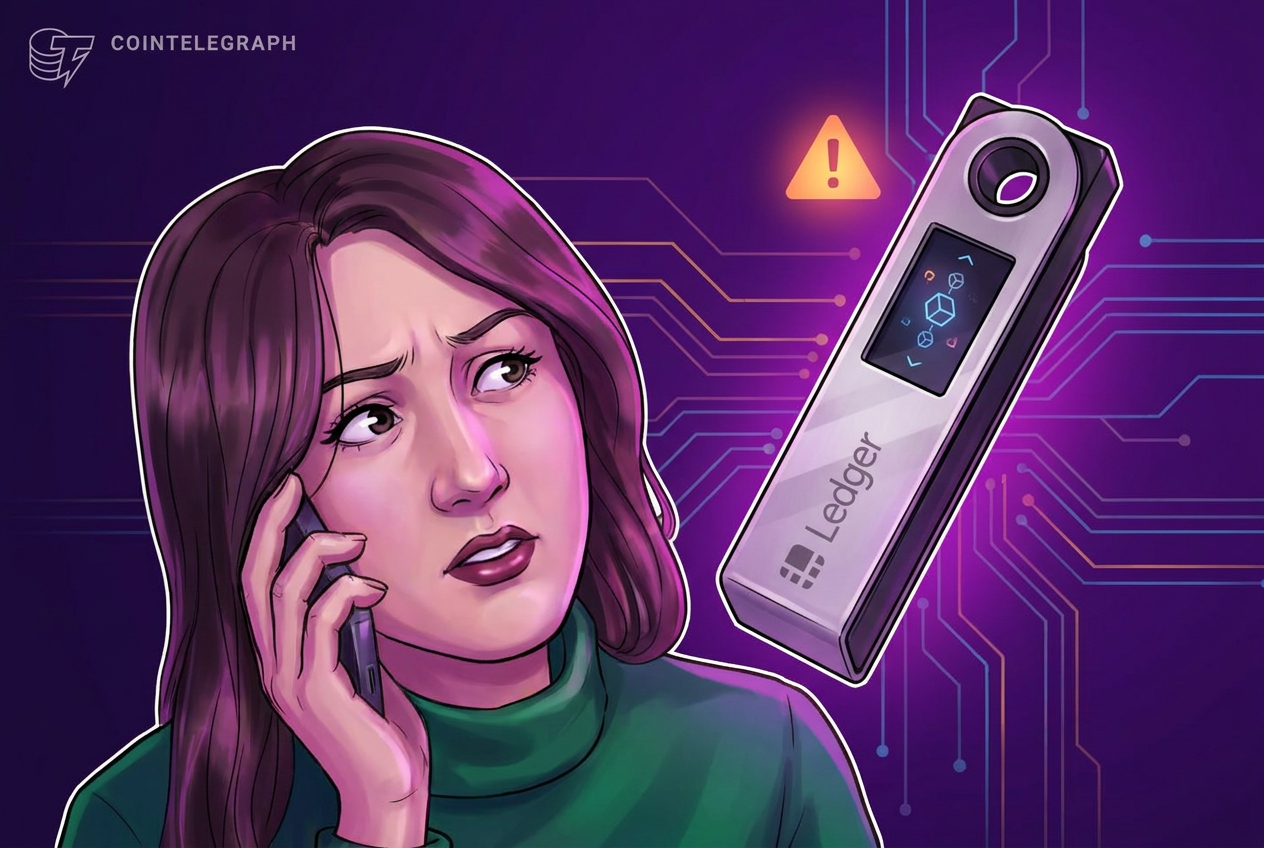
Ledger 启动调查:逾 8600 万美元加密货币疑似因东南亚经销商渠道的假冒硬件钱包失窃
据报道,在通过东南亚经销商 CryptoBilis 购买硬件钱包后,超过 8600 万美元的加密货币从客户账户中消失。Ledger 已就此事件展开调查。涉事设备被怀疑是伪造的,或在交付给用户之前已被篡改。
调查损失来源
Ledger 已指示 CryptoBilis 暂停所有销售和发货,以便公司查明漏洞是如何发生的。该公司强调,调查仍在进行中。
链上分析师 Specter 追踪了被盗资金在三大主要区块链网络——比特币(Bitcoin)、以太坊(Ethereum)和 TRON 上的流向。Specter 发现了来自数百个受害者钱包的存款,这表明这是一起针对特定设备的协调性攻击方案。
证据表明,该事件可能源于仅限于单一经销商的供应链攻击,而非 Ledger 硬件存在广泛的安全缺陷。币安创始人赵长鹏(CZ)强调了这一观点,并向近期购买 Ledger 设备的用户发出警告。
报告指出,盗窃地址接收到了来自以太坊、TRON 和比特币上数百个受害者钱包的资金流入,凸显了影响多个区块链的重大安全事件。
虚假硬件钱包如何暴露用户资金
硬件钱包旨在通过将私钥保持离线并远离基于互联网的威胁来保护用户的资产。然而,这种安全性仅在设备本身是正品且未在供应链过程中受到侵害时才有效。
如果攻击者通过经销商分发伪造或篡改的设备,他们可能在设备初始化后立即获取用户资金,从而绕过硬件钱包的标准保护措施。
目前尚未披露这些被篡改的钱包具体如何实现盗窃的细节。Ledger 正在审查每个受影响的产品,以确定所使用的确切欺诈手段。
已识别的盗窃地址以熟悉的后缀开头:比特币地址以“bc1q”开头,TRON 地址以“T”开头,以太坊地址以“0x”开头。这种模式展示了事件的跨链性质,表明攻击者瞄准了广泛的资产范围。
虽然报告的损失超过 8600 万美元,但关于受影响受害者人数、各区块链的资产分布以及任何恢复努力的完整细节仍待公布。
对 Ledger 用户的指导与安全措施
Ledger 暂停 CryptoBilis 销售是一个预防性步骤,旨在澄清漏洞的范围。这一行动并不意味着所有 Ledger 硬件钱包都受到影响或不安全。
CZ 表示,现有证据符合针对特定供应商的定向供应链攻击,这意味着只有有限的一组用户面临风险。
CZ 警告称:“如果你使用 Ledger 硬件钱包,尤其是最近购买的,请谨慎行事。根据我们所知,攻击似乎局限于特定的供应商,有些人可能购买了伪造或篡改过的设备。”
此次事件引起了人们对以下风险的关注:不仅包括软件漏洞或交易所泄露,还包括硬件设备在到达消费者之前遭受的物理篡改。从可信的官方销售渠道购买钱包对于资产安全至关重要。
用户应始终遵循制造商的说明,以验证新钱包的真实性并设置设备。那些怀疑其钱包可能已受到侵害的用户,应避免在未经验证的软件中输入助记词,并在确认设备真实性后再转移资金。
对此事件的响应突显了区块链分析在追踪被盗资金和为调查提供线索方面的关键作用。Specter 对与盗窃相关的地址的分析表明,即使资金在多条链之间移动,追踪仍然可行。
在美联储利率决策或突然的山寨币上市等变化可能对市场产生快速影响的环境中,投资者越来越多地选择注重隐私、流程简化的平台。借助相关工具,交易者可以在单一界面上查看实时图表、设置自定义价格警报、监控特定币种头条新闻以及访问关键的宏观数据,而无需创建账户。这种方法节省了时间,减少了对同时操作多个应用程序的需求,并有助于用户避免不必要的投资组合损失。
目前的调查旨在确定设备是如何被入侵的、受影响用户的总人数、各链的损失总额以及资产恢复的可能性。预计行业利益相关者将协助追踪并可能冻结被盗资金。