资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种


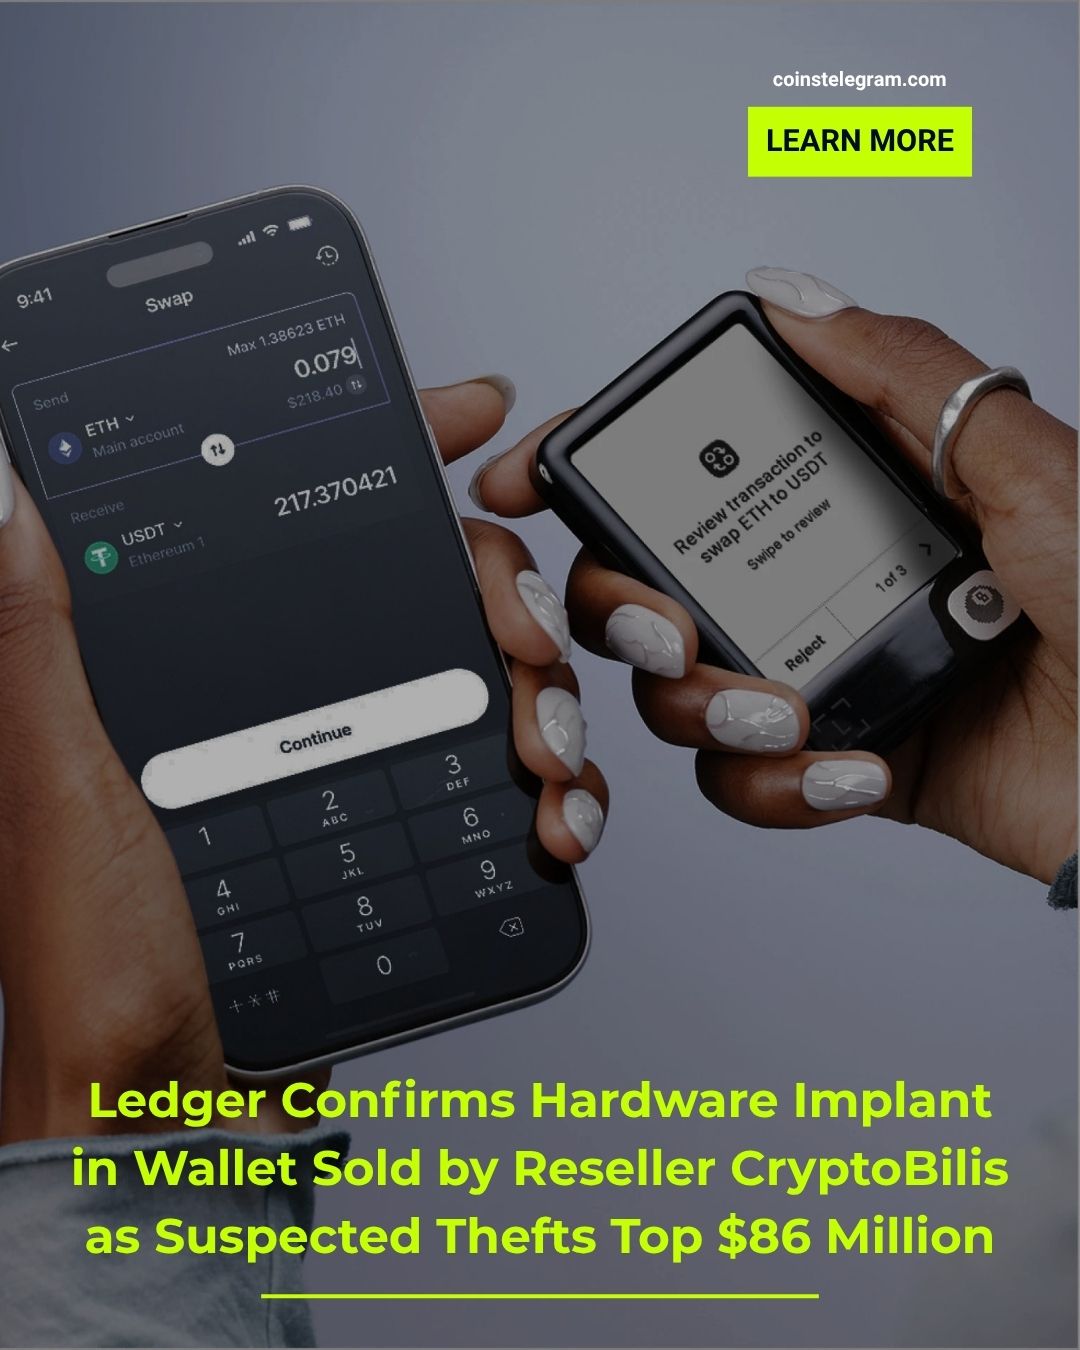
Ledger确认东南亚大规模盗窃案涉案设备存在非法硬件植入物
Ledger已证实,在近期东南亚地区发生的一起重大盗窃案中,受害者的硬件钱包设备内被发现含有未经授权的硬件植入物。链上研究人员估计,已有超过8600万美元的资金从数百个钱包中被盗走。Ledger表示,目前所有已确认的案例均涉及通过经销商CryptoBilis销售的设备,而其自身系统和直接销售渠道未受影响。
事件经过
10月9日,通过CryptoBilis购买Ledger设备的客户开始报告未经授权的交易。CryptoBilis是服务于印度尼西亚、马来西亚和菲律宾的官方Ledger经销商。链上研究员tanuki42首先注意到有超过7200万美元资金流向一组疑似盗窃地址。随后,另一位研究员Specter追踪了跨比特币、以太坊和波场网络的资金流动,将疑似损失金额上调至8600万美元以上。MistTrack和Arkham Intelligence后续将这一数字修正为接近9000万美元,部分媒体引用的估算值甚至高达约9300万美元,涉及超过300个钱包。
需要注意的是,Ledger尚未核实上述任何总额数据,目前尚不清楚这些估算中的所有盗窃案件是否都与CryptoBilis的客户有关。
一名受害者的惨重损失
Lookonchain报道了一起令人痛心的案例。该投资者于四个月前以约65,000美元的价格购买了80枚比特币,当时价值约为520万美元,账面利润约为138万美元。一周前,他从CryptoBilis购买了一个Ledger钱包,并将全部80枚比特币存入其中。据Lookonchain称,如今他已损失了一切。
Ledger的回应
10月9日,Ledger采取行动,要求CryptoBilis暂停所有销售和发货,以便进行调查。它建议过去90天内从该经销商购买Ledger设备的用户,如果尚未完成设置,请勿启动设备。
10月10日,Ledger发布了更严重的更新声明:
“Ledger可以确认,一名受影响用户的设备中包含未经授权的硬件植入物。作为正在进行的调查的一部分,Ledger正在联系受影响的用户。如果您有关于调查的信息,请联系Ledger的赏金计划:bounty@ledger.fr。”
在72小时后的更新中,Ledger表示正在与相关当局合作,并指出受影响设备的数量有限。它补充道:
“迄今为止,所有与此前披露的2026年10月9日资金被盗事件相关的已确认案例,均涉及通过东南亚经销商CryptoBilis销售的设备。我们的系统和直接销售渠道保持不受影响。”
CryptoBilis已暂停其整个硬件钱包库存的销售,等待审查结果。
研究人员发现的内部细节
在Ledger正式确认之前,研究人员已经开始检查被篡改的设备。Tibane Labs发布了一份技术白皮书,描述了一种带有微控制器和蜂窝通信硬件的设备,该设备连接到了显示屏的内部数据线。根据安全报道,包括Grand Idea Studio的Joe Grand和Tibane Labs团队在内的研究人员逆向工程了受损设备,并识别出三种版本的植入物。
据报道,这种机制是在用户设置设备时捕获助记词。助记词是控制钱包的12或24个单词,任何人获得它都可以从任何地方清空钱包。这解释了为什么受害者在从未批准交易的情况下失去了资金。
一个重要的警告是:Ledger尚未确认植入物是导致盗窃的原因,确切机制仍在调查中。攻击技术是由研究人员报告的,而非由Ledger确认。
关于CryptoBilis的疑问
一份分享给研究员Mark Karpelès并由Tibane Labs发布的声明称,CryptoBilis已于三月完成管理层过渡,作者不再控制该公司的系统或客户数据库。该声明并未确立谁篡改了设备以及何时发生的,这一问题仍然悬而未决。
为何这是一种不同类型的攻击
今年大多数加密货币盗窃事件涉及交易所黑客攻击、智能合约漏洞利用或网络钓鱼。而此次攻击直接针对硬件本身,发生在用户接触设备之前。这是一种供应链攻击:产品在工厂到用户桌面的某个环节被篡改,因此即使小心谨慎、操作无误的用户也无法幸免。
此外,这也针对了最受信任的自我托管类别。硬件钱包因其私钥离线存储而被宣传为持有加密货币最安全的方式。如果从未经核实或被篡改的来源购买设备,被篡改的设备会破坏这一承诺。
Ledger用户应采取的措施
遵循Ledger的指导及标准安全实践:
- 如果您在过去90天内从CryptoBilis购买了设备且尚未设置:请勿开机或初始化。
- 如果您已经使用从CryptoBilis购买的设备:请更换设备和助记词,并将资金转移到在可信设备上创建的新钱包中。
- 对于其他所有人:直接从制造商或官方验证渠道购买硬件钱包,切勿使用预初始化或已写下助记词的设备,并确保包装封条完好无损。
- 如果您有关于该案件的信息:Ledger请您联系其赏金计划,邮箱为bounty@ledger.fr。
后续发展
调查正在进行中,Ledger表示正与执法部门合作。关键问题仍然存在:有多少设备被篡改?植入物是在供应链的哪个环节添加的?最终损失总额是否会匹配或超过目前8600万至9300万美元的估算?预计Tibane Labs和其他研究人员将进一步发布技术发现,Ledger可能发布法医报告,并对硬件钱包制造商如何审核和监控其经销商进行更严格的审查。