资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种


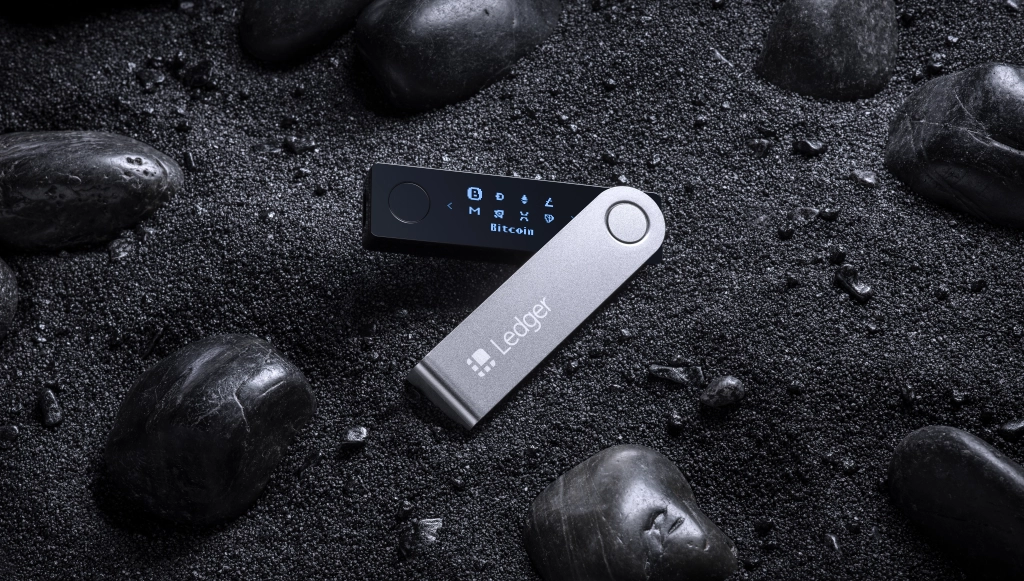
关于Ledger供应链遭入侵的指控不断升级
针对加密货币硬件钱包制造商Ledger的供应链安全指控正日益增多。继此前发现部分Ledger设备遭到物理篡改后,如今又有消息称,从欧洲多家商店购买的设备中也发现了间谍软件。
一位在社交媒体上就此发表新声明的用户声称,Ledger在欧洲的供应链安全已受到损害,并认为该公司应立即启动产品召回程序以保护用户。据该指控者称,他从两家不同的欧洲商店购买的两台独立Ledger设备上发现了相同的物理改动痕迹。他表示,在购买第二台设备后,他录制了开箱视频,再次在设备内部发现了间谍软件。
据称,这两台被检查的设备中都包含了一些并非原始设计组成部分的额外组件,例如线缆和LTE通信模块。人们认为,这些组件的安装目的可能是为了从设备中窃取数据。
该用户认为,这种情况可能表明这是一起更广泛的供应链攻击事件,而非孤立个案,并指出涉事零售商在11个欧洲国家拥有超过1,000家门店。然而,目前尚无确凿证据表明这些门店中的其他Ledger设备也受到了影响。
怀疑目光转向全欧运营的分销商
该指控者表示,他最初认为这些被篡改的设备是之前被购买并退回的商品,随后由商店重新出售。然而,他报告称,与他交谈的一名店员告知他,他所购买的设备并非可退货商品,且退回的Ledger设备会直接寄回给制造商,而不是被重新销售。
该用户表示,他将第一台发现的设备送交前Mt. Gox首席执行官Mark Karpelès进行检查,并将把第二台设备直接寄送给Ledger。Ledger也敦促那些从非官方渠道购买设备的用户仔细检查自己的设备。
此前,Mark Karpelès曾声称,某些Ledger设备中嵌入了隐藏的通信模块,并且这些设备能够通过制造商官方的真实性验证。如果新的指控得到证实,人们认为这起事件可能是一场更广泛的硬件供应链攻击,影响的不仅是个别设备,还包括整个欧洲的实体销售渠道。然而,在此阶段,攻击的范围、受影响设备的数量以及潜在肇事者尚未得到独立核实。