资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种


关键洞察
Ledger黑客事件新闻:首席执行官帕斯卡尔·戈蒂耶领导针对CryptoBilis钱包篡改的调查。
Ledger确认硬件植入物通过LTE传输了24个单词的恢复短语。
CryptoBilis停止销售Ledger钱包,据报道8600万美元的损失尚未得到验证。
Ledger钱包被黑促使CEO主导调查
Ledger钱包被黑事件促使首席执行官帕斯卡尔·戈蒂耶对东南亚经销商CryptoBilis销售的设备进行调查。该公司正在检查未经授权的硬件植入物,因为客户在10月9日报告加密货币资金丢失。戈蒂耶表示,其高管团队正将资源集中在识别责任人以及确定设备在哪里被篡改上。
调查已确认一台受影响的签名器中存在植入物,但更广泛的规模仍未知。
Ledger钱包调查聚焦供应链
戈蒂耶表示,调查人员尚未确定是谁安装了未经授权组件或篡改发生在哪里。此次查询包括提交检查的设备以及由Ledger支持部门审查的客户报告。Ledger的Donjon安全团队将在收到更多签名器后对其进行审查。
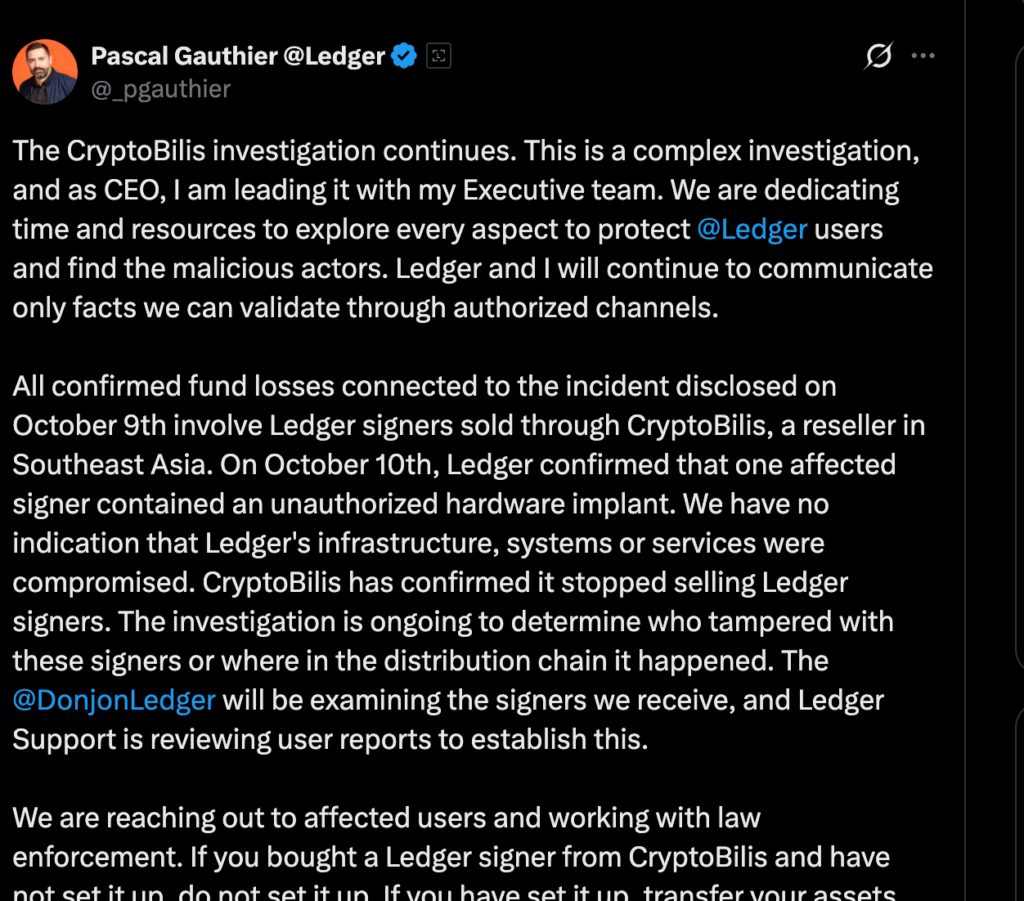
公司正在联系受影响的客户,并在调查期间与执法部门合作。因此,CryptoBilis已停止销售Ledger签名器,以便调查人员检查该事件。Ledger还计划审查涵盖其直接销售和经销商分销渠道的安全措施。
戈蒂耶邀请安全研究人员和其他硬件供应商合作,共同制定证据链和防篡改检测实践。
他表示,随着调查的进展,公司将通过其授权渠道沟通经过验证的发现。Ledger表示没有迹象表明其自身的基础设施、系统或服务受到损害。
未经授权植入物如何捕获恢复短语
Ledger的Donjon团队描述了一个隐藏在受影响签名器外壳内的独立组件。在初始设置期间,签名器会在屏幕上显示24个单词的恢复短语。该植入物监控显示屏,检测这些屏幕,并使用微控制器解码单词。
随后,该组件使用配置的eSIM通过LTE连接传输恢复的短语。Ledger表示,该植入物不会更改安全元素(Secure Element)或设备的操作系统。它也不会修改交易或签名。
Ledger于10月10日确认了Ledger钱包中未经授权植入物的存在,这是在报告资金损失后的第二天。该公司已将那次事件中所有确认的损失与通过CryptoBilis销售的签名器联系起来。然而,它尚未验证涉及在其他地方购买的签名器的任何相关资金流失情况。
早先的一份报告引用了区块链调查员Specter的估计,称损失超过8600万美元。Ledger尚未证实这一数字,并表示流传的损失估算均未经验证。它还在审查其他签名器和地点可能存在植入物的报告。
随着Ledger钱包黑客攻击调查继续,给客户的通知
Ledger指示CryptoBilis的客户不要初始化他们购买但未配置的任何签名器。
已经完成设置的客户应将资产转移到具有新生成恢复短语的新签名器上。该公司警告用户不要在从该经销商处购买的设备上输入或恢复恢复短语。
受影响的客户应通过其官方网站联系Ledger支持,并向当地执法部门报告损失。
持有疑似被篡改设备的客户在将其发送到任何地方之前应寻求指导。在Ledger钱包中失去资金的客户在打开账户之前也应与当局协调。
Ledger警告说,它从未通过电话或直接消息请求恢复短语。CryptoBilis单独警告买家避免预印制的恢复短语,并提供追回被盗资金的帮助。
两家公司都建议客户避免共享恢复短语或PIN码。此外,除了情绪因素外,Ledger钱包黑客攻击调查仍在进行中,因为安全团队正在检查额外的设备并评估客户报告。