资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种





Keystone硬件钱包泄露事件分析:商业数据暴露与加密安全的边界
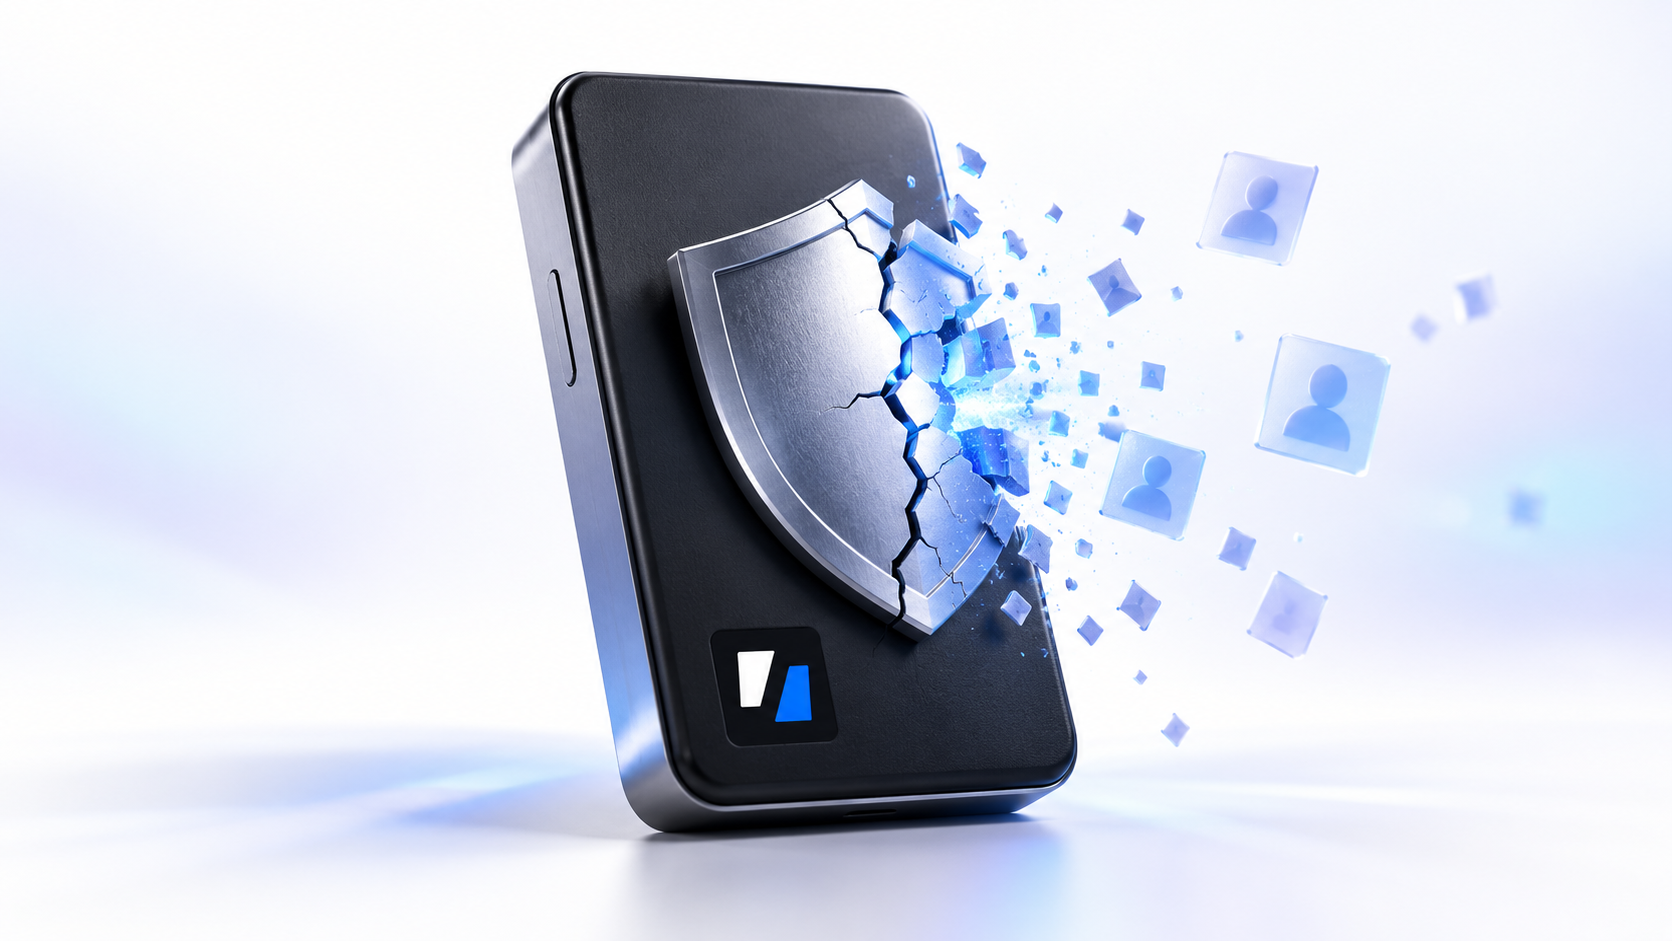
Keystone Hardware Wallet是一家致力于通过物理设备保护比特币免受攻击者侵害的公司。该公司于10月24日披露,其客户的面单信息(包括收件人姓名、地址等)被第三方通过其官方商店获取。此次入侵行为最早于10月20日被检测到。Keystone在10月23日通过与Shopify合作审查API活动后,确认了泄露范围。
值得欣慰的是,此次泄露的核心安全层并未受损:没有客户的支付详情、助记词、私钥或钱包密码遭到窃取。
官方声明摘要
Keystone Hardware Wallet (@KeystoneWallet) 于2026年10月24日发布的公告:
“我们向您致以诚挚的歉意。10月20日,我们检测到未经授权访问我们的官方网站。在与Shopify核实API活动后,我们于10月23日确认第三方获取了客户的运输信息。您信任我们将这些细节交给我们保管,很抱歉我们没有保护好它们。”
已泄露数据:姓名、联系方式、收货地址以及订单详情(包括购买的商品和价格)。
未泄露数据:银行卡或银行详细信息、助记词、私钥或钱包密码。
泄露范围与安全模型评估
此次泄露的数据范围比最坏情况下的 breach 要小,但在某些方面,其实际风险可能比公告中克制的语调所暗示的要大。Keystone列出了四类受影响的数据:姓名、联系方式、收货地址以及订单详情(含商品及价格)。此次入侵从未触及产品的加密层。然而,硬件钱包的安全模型止步于设备本身。泄露的家庭住址正是该设备从未设计去保护的数据类型。
商业数据与加密数据的界限
Keystone声明中的关键分界线在于商业数据与加密数据之间。公司明确指出:“已泄露:姓名、联系方式、收货地址和订单详情;未泄露:支付卡或银行详情、助记词、私钥或钱包密码。”这意味着,只要客户不随后将密钥交给冒充者,本次事件不会直接导致客户资金面临风险。
从数据分类的角度来看,公告共提及八类数据——四类已泄露,四类受保护——而这八类数据中,恰好没有任何一类属于加密数据。这是此次披露中最关键的算术逻辑:此次漏洞破坏了围绕客户比特币的“外围防线”,但并未触及比特币本身。
Keystone表示,它已阻止了访问权限,修补了漏洞,启动了调查,并向受影响客户发送电子邮件。截至目前,公司尚未公布受影响客户的具体数量、未经授权的访问持续时间,以及攻击者是如何进入系统的。这些细节将在后续的详细报告中予以澄清。“详细报告即将发布”,公司写道。
时间线分析与潜在风险
此次事件的时间线值得仔细审视。Keystone于10月20日检测到入侵,10月23日确认泄露,并于10月24日公开披露。从检测到公开披露之间存在四天的时间差,而从确认到通知客户之间也有一整天的延迟。对于任何地址包含在泄露列表中的客户而言,每一天都构成了一个窗口期,在此期间,诈骗分子可能在客户产生怀疑之前利用真实的订单信息进行欺诈。
收货地址:钱包无法守护的弱点
Keystone的产品旨在抵御远程攻击。硬件钱包通过将签名密钥离线保存,确保计算机上的恶意软件、耗尽资源的浏览器扩展或钓鱼页面无法在没有设备物理确认的情况下转移资金。然而,这种威胁模型对那些家庭地址位于被攻破数据库中的客户毫无保护作用。
此次事件的真正风险在于此。姓名、电话号码和送货地址可以被重新组合,用于构建极具说服力的社会工程学攻击。例如,骗子引用真实的订单和真实的街道地址来伪装成合法身份。Keystone自身也警告称,诈骗分子可能会冒充其员工,“提供退款、更换设备或修复您的订单或地址”。这种冒充行为的目的是提取此次泄露事件中未被拿走的关键内容:助记词。
对于硬件钱包而言,这就是全部游戏所在。该设备将保护比特币的问题转化为守护一组特定词汇的问题。其他所有层级——手机、电脑、商店网站——都是围绕这一秘密建立的外围防线。Keystone的泄露事件表明,这些外围防线中有多少是商业性质的,而非加密性质的。
客户应对指南
Keystone对客户的指导非常明确:“永远不要分享你的助记词或私钥,永远不要在你未订购的设备中输入助记词。”公司强调:“我们永远不会要求你提供这些信息。”公司建议客户忽略意外消息中的链接,并手动在浏览器中输入keyst.one,而不是点击电子邮件或短信中的链接。
任何购买了Keystone设备的用户,都应将对退款、更换设备或修正订单/送货地址的消息视为可疑,除非这些消息明确来自公司的官方渠道。此次泄露意味着诈骗分子可能已经知道客户的姓名、购买的设备型号以及发货地址。这种组合足以使虚假的支持消息看起来真实可信。
硬件钱包安全面临的持续考验
Keystone的披露正值硬件钱包制造商面临更广泛压力测试之际。今年早些时候,行业还在消化一家Ledger设备因携带未经授权的硬件植入物而引发的风波。这一恐慌促使Trezor修剪其授权经销商网络,此举被其描述为加强对物理供应链的控制。Keystone的事件性质不同——它是商店层面的数据泄露,而非硬件本身的妥协——但它加剧了同样的压力。
共同的线索是,硬件钱包现在必须同时防御两个外围防线。第一个是设备和其签名过程,这也是工程努力最强的地方。第二个是围绕设备的普通商业活动:商店、运输数据和支持渠道。Keystone的泄露表明,即使第一个外围防线没有弱点,第二个外围防线也可能失效。
集中度带来的隐患
部分原因在于集中化。Keystone通过检查Shopify的API活动来确认泄露范围,这使得商店网站与硬件钱包行业广泛使用的同一电子商务平台绑定在一起。历史上最清晰的类比是Ledger在2020年的泄露事件,该事件通过Shopify侧的数据泄露暴露了客户的联系和运输详情,并引发了长达数年的钓鱼攻击。在这两种情况下,设备本身的加密安全性从来都不是薄弱环节。围绕它们的商业层才是。
自我托管市场的监管问题
此次披露还加剧了一个贯穿自我托管市场的问题。在实践意义上,硬件钱包公司是数据控制者:它们在盒子发货后仍长期持有客户的姓名、地址和购买记录。然而,它们的披露义务 largely 是自愿的,由声誉而非约束受监管金融机构的法定截止日期所设定。Keystone选择在确认泄露后一天内进行披露。这比许多泄露事件的披露速度都要快,这也是该事件未演变成更严重信任危机的原因之一。
承诺的详细报告应阐明规模和机制:有多少客户受到影响?访问是否仅限于商店网站的订单系统还是涉及更广?公司具体进行了哪些更改以填补漏洞?在此之前,任何Keystone客户的实用姿态很简单:忽略关于订单或退款的未经请求的消息,并将助记词保存在无人能索取的地方。