资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种





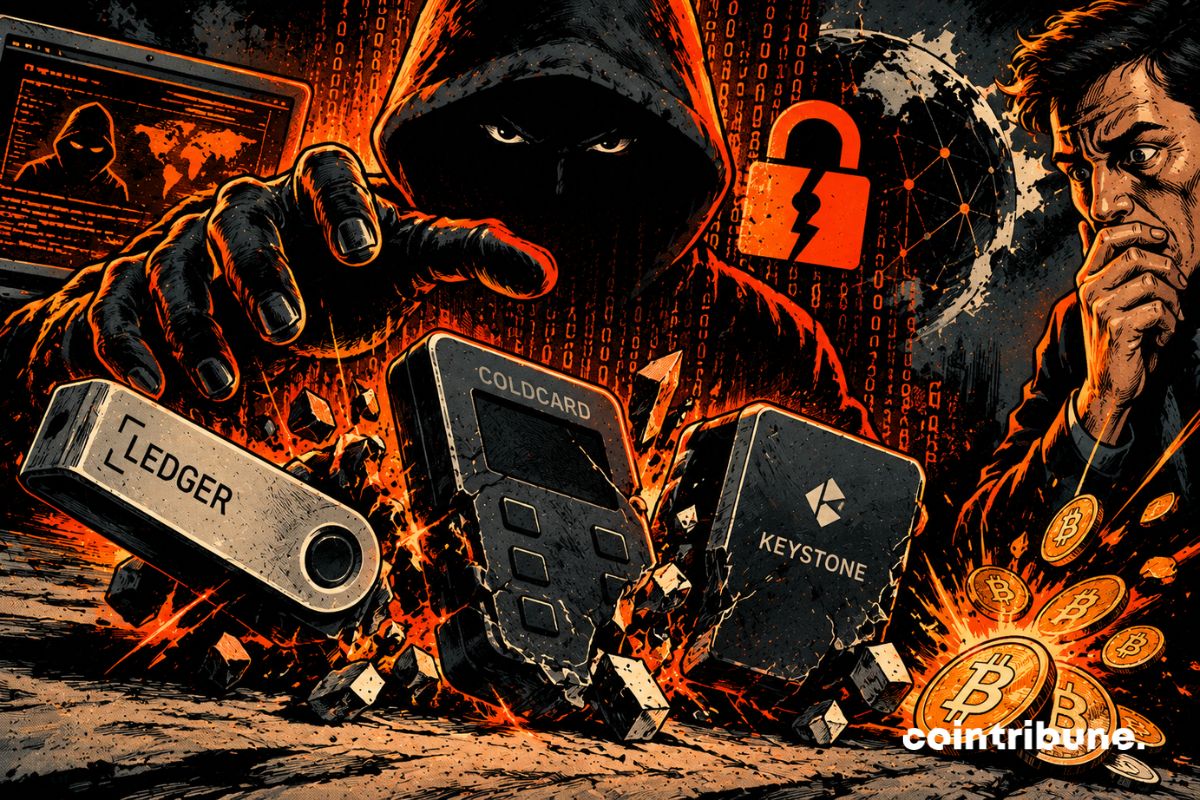
2026年加密货币安全危机:六大巨头接连遭袭,冷钱包信任体系面临历史性挑战
自10月20日Keystone遭遇入侵以来,2026年已有六家加密货币安全领域的头部企业面临攻击。从硬件层面的黑客攻击到大规模的数据泄露,这场席卷所有冷钱包产品的信任危机正变得前所未有的严峻,令投资者深感忧虑。
事件概要
- 数据泄露:10月20日对Keystone官网的入侵导致客户物理地址和订单历史暴露。
- 密钥重构:Coldcard因熵生成存在关键缺陷,攻击者成功重构私钥并窃取了近1.16亿美元。
- 第三方数据风险:Trezor、BitBox和SafePal报告称,通过第三方服务提供商,数十万用户数据遭到泄露。
- 系统性漏洞:几乎所有攻击集中在关键的三个月内爆发,揭示了整个生态系统存在的系统性脆弱性。
2026年六大加密货币安全巨头受挫
“将私钥存储在物理设备中即可保证绝对安全”这一传统观念,在2026年遭受了致命打击。短短数月间,网络罪犯展示了其针对整个加密安全链条的攻击能力,涵盖了密钥生成环节、硬件供应链污染以及电子邮件分包商等多个层面。
最新一起事件中,制造商Keystone于10月24日确认,其在10月20日遭遇了网站入侵并发生数据泄露。虽然理论上用户的私钥依然完好无损,但数千名客户的配送信息和购买数据已被定向黑客网络所掌握和利用。
| 事件日期 (2026) | 涉事品牌 | 漏洞/事件性质 | 对用户的影响 |
|---|---|---|---|
| 10月20日 – 24日 | Keystone | 网站入侵(10月20日发现,10月24日确认) | 地址与订单信息暴露 |
| 7月30日 | Coldcard | 助记词生成逻辑缺陷 | 密钥被重构,约1.16亿美元被盗 |
| 1月5日 / 10月10日 | Ledger | Global-e数据泄露 / 转售商硬件植入物 | 数据窃取及助记词拦截 |
| 8月13日 / 9月10日 | Trezor | 来自ShipMonk和Brevo的数据泄露 | 超过42.7万封邮件/数据暴露 |
| 8月16日 | SafePal | 订单追踪逻辑缺陷 | 39,798条客户数据受损 |
| 9月24日 | BitBox | 通过分包商Brevo窃取邮件 | 大规模定向钓鱼攻击 |
日益复杂的冷钱包攻击手段
Trezor、BitBox和Keystone遭受的数据库泄露,使用户面临超精准的社会工程学和钓鱼攻击浪潮。然而,结构性漏洞已达到临界水平。最具破坏性的财务案例是7月披露的Coldcard事件,攻击者重构了用户密钥,窃取了约1.16亿美元的比特币。
在物理层面,Ledger于10月10日证实,其通过第三方经销商销售的设备中插入了恶意组件(硬件植入物)。这凸显了分销渠道的脆弱性。一旦设备通电,该陷阱组件便会记录用户的加密安全短语。
为何加密漏洞仅在第三季度集中爆发?
时间线分析显示,加密事件在8月至10月期间异常集中。网络安全专家指出,这种现象并非偶然,而是以下三个因素共同作用的结果:
- 夏季供应链的脆弱性:第三季度的补货需求使物流和第三方经销商面临物理入侵的风险(例如硬件钱包中的硬件植入物)。
- Web2杠杆效应:制造商对营销和配送分包商的依赖(这些服务商常在夏季成为目标),导致了开学季初的数据泄露连锁反应(例如影响Trezor和BitBox的Brevo攻击)。
- 安全审计的传染性:夏季Coldcard重大事件的曝光促使安全研究人员对整个市场进行严格审查,从而引发了9月和10月的一系列披露和补丁更新浪潮。
绝对冷钱包安全幻象的终结
2026年这一系列漏洞的累积,迫使加密货币行业重新审视其风险管理标准。弱点不仅存在于密码学算法中,也存在于用于物流或营销的外部Web2提供商的脆弱性中。为了应对这场系统性危机,加密资产持有者必须严格执行以下卫生规则:
- 仅通过各冷钱包品牌的官方渠道购买设备;
- 重置任何可疑的设备;
- 设置扩展口令(Passphrase);
- 使用匿名收货地址。
正如CZ(赵长鹏)所言:“保持SAFU(安全)!”
这一连串针对物理钱包的黑客攻击和数据泄露表明,“自我托管”(Self-Custody)需要时刻保持警惕。面对2026年不断增多的漏洞,您是否还对加密货币冷钱包制造商抱有完全的信任?