资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种





币安黑客事件并非“朝鲜间谍恋情”,也非单一疏忽:深度解析与行业启示
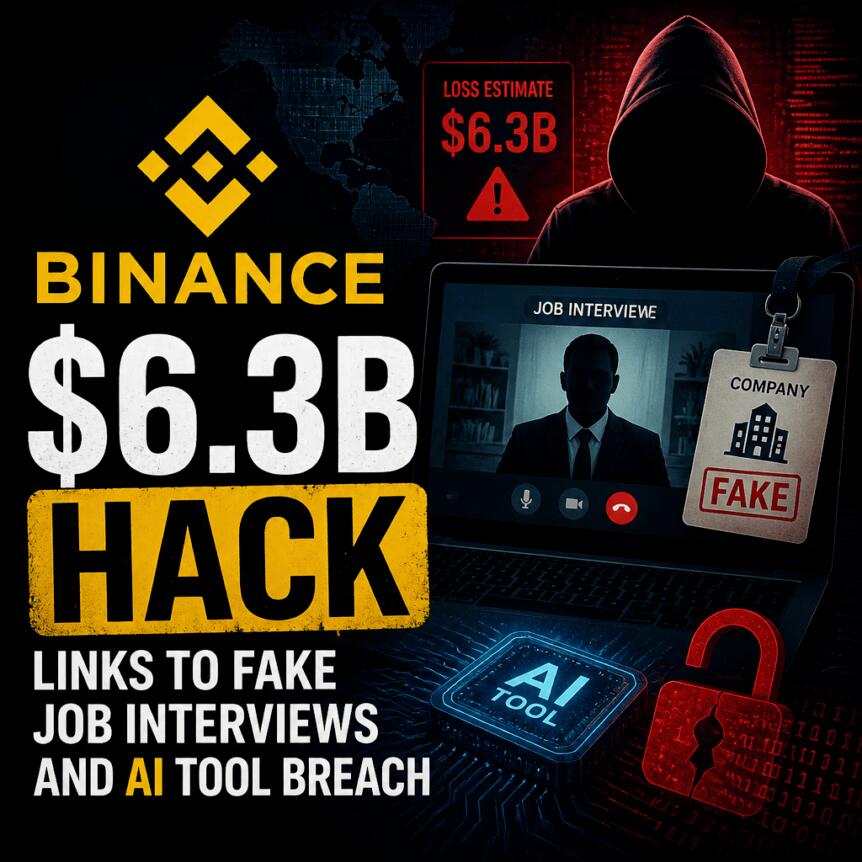
2026年11月3日,币安(Binance)发布了关于10月29日被盗事件的详细调查报告。报告澄清了一个长期流传的谣言:此次事件并非涉及朝鲜间谍的浪漫陷阱,也不是由员工的一次无心点击造成的简单事故。相反,这是一起精心策划、历时数月的复杂攻击行动。
根据币安发布的初步报告,攻击者通过以下阶段渗透系统:
- 6月: 一名工程师下载了被篡改的安装程序。
- 9月: 该工程师在虚假招聘面试中下载了恶意软件。
- 10月20日: 攻击者利用内部人工智能工具作为跳板,进一步横向移动。
- 10月29日: 攻击者从另一名工程师的计算机上启动容器部署,最终导致资金被盗。
币安将此次事件的损失规模估计为约63.4亿美元。截至11月3日,约有28.5亿美元的资金已被冻结或拦截。到10月31日,受影响代币资产的98%已通过公司储备金完成补充。报告引用了美国联邦调查局(FBI)的调查结论,认定朝鲜方面对此负责,但明确指出报告中并未提及任何员工是间谍。
谣言与事实:早期报道的偏差
早期的媒体报道往往简化了这一复杂事件,传播了诸如“蜜罐陷阱”和“无人看管的笔记本电脑”等戏剧性故事,并将这些说法归咎于区块链调查员ZachXBT。然而,币安联合首席执行官He Yi于11月1日在社交媒体X上发文澄清,指出更具戏剧性的故事是不真实的,且ZachXBT从未发表过此类言论。币安向媒体表示,相关指控“完全虚假”。此外,报告中也未包含那种“一名员工在求职期间直接将交易所控制权交出”的小报版本情节。
报告揭示的事实更为冷静和严峻:软件工程师B在合法的招聘平台上留下了包含币安信息的个人资料。他接受了两次面试,面试官分别伪装成项目总监、人力资源代表以及一家不存在公司的首席执行官。随后,他将所谓的“作业任务”下载到工作电脑上。路透社报道指出,该员工当时正在寻求新工作。由于该软件是新开发的,终端安全工具未能识别出其中的恶意程序。
技术核心:为什么暂停提款无法阻止盗窃?
对于关注币安自10月29日热钱包警报以来动态的操作人员来说,这次事件揭示了一个关键的技术差距:暂停提款开关与已在区块链上执行的指令之间的差异。
币安指出,暂停提款并不能阻止所有资金流动,因为攻击者利用了以太坊的EIP-7702机制,将执行权委托给他们控制的智能合约。由于热钱包采用多方计算(MPC)技术,没有单一的私钥可以立即撤销这种委托。在传统券商行业中,这相当于“锁定交易屏幕”与“取消已提交的支付授权”之间的区别——后者一旦提交,便不再受前端开关的控制。
关键事实数据
损失与冻结情况:
- 受影响金额约为63.4亿美元。截至11月3日,约28.5亿美元已被冻结或拦截。(来源:币安)
- 截至10月31日,98%的受影响代币资产已得到补充,所需资金的100%以上已预留。(来源:币安)
资金流动时间线:
- 10月29日UTC时间20:05至20:09,五个热钱包发送了2.3346亿枚XRP。其他钱包发送了约97.05万枚SOL、4420万枚OP和18,270枚BTC。(来源:币安)
- 最后一笔未经授权的转账(2,961.9 ETH)于UTC时间23:56最终确认。币安于10月30日UTC时间00:10清除了EIP-7702委托。(来源:币安)
执法机构认定:
- FBI称,“TraderTraitor”团伙于10月29日左右从币安窃取超过60亿美元。(来源:FBI,2026年10月31日)
- 提款恢复后,客户提取了超过36亿美元。(来源:BBC)
事件经过详解
这份发布于11月3日UTC时间14:33的报告,将此次事件描述为“一场复杂的、多阶段的运动”,而非“孤立的漏洞或简单的钓鱼事件”。攻击者结合了虚假招聘面试、恶意软件、受损的内部AI工具、端点入侵以及高级交易授权方式。币安为此道歉,并表示此类事件本不应发生,该帖子仅为初步报告。
6月:初始入侵
由于没有资金转移,这一阶段容易被忽视。负责钱包DevOps的工程师A下载了一个被篡改的Homebrew安装程序,用于设置他搜索到的流行AI编码工具。安全团队检测到该程序后更换了设备并轮换凭证。剩余的伤害在于信息暴露:他的角色以及钱包团队的同事对攻击者可见。此前已有报道指出,这是一台被入侵的DevOps笔记本电脑,且未发生私钥泄露。
9月:社会工程学面试
一名伪装成项目总监的人员在真实招聘平台上找到了工程师B。第一轮面试是与自称HR代表的视频通话,对方分享了带有个人照片和视频的社交账号。币安称这是“比之前见过的社会工程学方法更先进和具有欺骗性”的手段。第二轮面试在社交聊天应用上进行,对方声称是一家虚构公司的首席执行官。该“作业”在安装过程中运行代码,替换了合法的开发者工具组件,并打开了通往外部服务器的通道。攻击者隐藏了活动痕迹,终端产品未能识别该程序。
10月20日:横向移动
攻击者利用工程师B的电脑和内部AI工具,控制了工程师A的机器以及第三名钱包工程师(代号C)的电脑。在工程师A的电脑上存在一个容器部署权限令牌。10月29日UTC时间17:15至19:56之间,攻击者登录C的电脑,使用从A处窃取的凭证部署容器并触发脚本。公开盗窃始于UTC时间20:05,绕过了正常的提款流程,通过内部钱包签名服务进行。
10月29日:大规模盗取
最初的爆发在四分钟内转移了2.3346亿枚XRP,随后转移了约97.05万枚SOL、4420万枚OP和18,270枚BTC。攻击者利用签名服务针对EIP-7702,将执行权委托给合约,而无需暴露私钥。币安表示,50笔签名交易完成了此设置。此后,这些授权存在于链上,脱离了常规提款系统。由于多方计算使得没有单一密钥可以撤销这些授权,员工需要特殊的撤销操作。最后一笔未经授权的转账(2,961.9 ETH)于UTC时间23:56最终确认。10月30日UTC时间00:10,来自Binance14热钱包对零地址的授权清除了解除委托。
币安及行业的应对措施
联合首席执行官Richard Teng在事件发生后不久发帖:“这不是一处错误或一次漏洞,而是一场长达数月的运动。”他表示,发布完整报告是因为教训远超币安自身。“没有任何用户承担损失。”他指出,公司已预留超过全额的资金,98%的受影响代币已补充完毕,其余仍在购买中,提款已基本恢复。约28.5亿美元已与执法部门、发行方和区块链情报公司合作冻结或拦截。“这种协调速度在传统金融中是无法比拟的。”他在CNBC的采访中表示:“这不应该发生。我们承担全部责任……我们完全问责。”
同日,He Yi用中文补充了细节:DevOps工程师A下载了故障软件;工程师B是社会工程学的受害者。通过他,攻击者获得了AI权限。在这三个月间,币安拦截了其他社会工程学尝试。她的一篇文章指出,这是一种定向诱饵,而非意外。币安描述的是一种针对选定钱包团队的行为,他们在6月安装事件后再次受到接触。
修复措施:
- 在新环境中重建受影响的钱包系统。
- 重建内部AI工具及其访问控制。
- 更换设备,停用与受影响工程师相关的凭证和令牌。
- 扫描员工机器,扩大基于AI的行为监控,收紧钱包服务风险控制。
币安正与执法部门和行业合作伙伴合作。下一步包括独立的网络安全审查、增加对检测和开发环境安全的投入,以及与AI公司和安保公司建立研究基金。外部审查的结果尚未公开。
数据一致性与时间线的修正
在数据层面,币安公布的受影响总额约为63.4亿美元,冻结或拦截金额为28.5亿美元,占比约45%。这与第三方分析机构Elliptic在11月2日的估算基本吻合,Elliptic估计冻结金额为28.5亿美元,占总金额的44%左右。尽管总金额仍有约9000万美元的差异,但冻结金额已趋于一致。
时间线是另一个需要修正的关键点。早期报告称大部分价值在20分钟内离开,但币安的报告显示这是一个快速开启但难以干净停止的过程。XRP的发送仅在4分钟内完成,而最后一笔未经授权的ETH转账直到UTC时间23:56才最终确认。由于EIP-7702授权存在于链上,暂停提款并不能终止它们。
常见问答(FAQ)
Q: 币安黑客事件是如何开始的?
A: 报告始于6月,当时一名钱包DevOps工程师下载了被篡改的AI编码工具安装程序。设备虽被更换,但攻击者仍保留了团队视图。9月,第二名工程师在虚假面试中将恶意作业下载到工作电脑。10月20日,内部AI工具触发了对其他机器的访问。10月29日,窃取的部署凭证发起了签名攻击。
Q: 有朝鲜间谍在币安工作吗?
A: 报告未提及此事。11月1日,He Yi驳斥了关于朝鲜特工进行浪漫接触的病毒式传言,该传言曾错误地归因于ZachXBT。FBI认定“TraderTraitor”实施了盗窃,币安引用了这一发现。国家关联的运动与雇佣间谍是不同的指控,只有前者出现在官方记录中。
Q: 币安黑客事件损失了多少?多少被冻结?
A: 币安称受影响金额约为63.4亿美元,其中约28.5亿美元被冻结或拦截,约占其总金额的45%。截至10月31日,98%的受影响代币资产已通过公司资源补充。
Q: 为什么暂停提款没有阻止盗窃?
A: 攻击者利用EIP-7702将热钱包的执行权委托给他们控制的合约。这些授权位于以太坊链上,无视提款开关。多方计算意味着没有单一密钥可以撤销它们。最后一笔未经授权的交易于UTC时间23:56最终确认,委托于10月30日UTC时间00:10被清除。
Q: 币安自报告发布以来做出了哪些改变?
A: 币安表示已重建钱包系统和内部AI工具,更换了设备,退休了相关凭证,并扫描了员工机器。Richard Teng表示提款已基本恢复,最后2%的代币仍在购买中。部分新控制措施将保持不公开。
Q: 其他交易所应从中学到什么?
A: 不要允许钱包团队机器运行外部安装程序或接收家庭编码测试。不要假设暂停提款会终止所有已在链上的授权。币安表示在2026年拦截了57次疑似与朝鲜有关的尝试,但仍遭受了此次损失。被阻止的尝试和成功的尝试使用了同一类诱饵家族。