资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种





伪装的“人类验证”陷阱:一名加密货币交易者损失60万美元
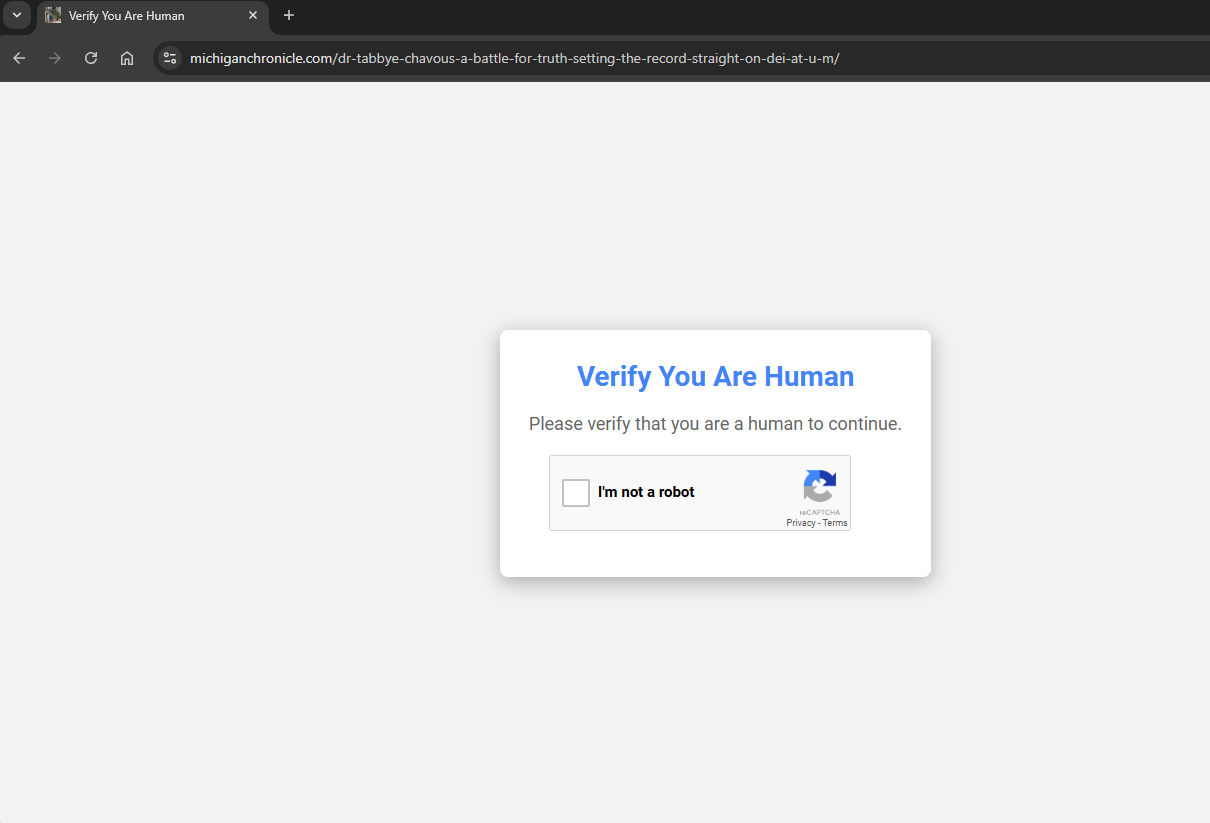
Meme代币的上市页面和代币展示页面正逐渐演变为网络钓鱼的新重灾区。攻击者利用代币元数据,将加密交易者重定向至伪造的Cloudflare(云flare)验证屏幕。黑客通过更新社区代币信息中的恶意网站链接,使其在去中心化追踪平台上自动显示。据报道,至少有一名受害者在这些攻击中损失了60万美元。
“我真蠢,这直接让我损失了6万美元。我真的很讨厌我的生活。”——Danny (@cladzsol),2026年9月15日
这种骗局采用了一种名为“ClickFix”的技术。当用户点击伪造的“验证你是人类”复选框时,JavaScript代码会秘密将恶意命令复制到用户的剪贴板中。随后,页面指示受害者打开PowerShell或终端(Terminal),粘贴该命令并按回车键以完成验证。执行此脚本可能会安装信息窃取型恶意软件(如Lumma Stealer),该软件会搜索敏感文件、浏览器数据以及加密货币钱包凭证。
安全警示:切勿在终端中粘贴命令
加密货币交易者应绝对避免为了所谓的“网站验证问题”而在终端或PowerShell中粘贴任何命令。像Cloudflare这样的正规服务绝不会要求用户为验证码(CAPTCHA)验证而执行管理脚本。交易者应立即关闭可疑的代币页面,并建议将主要加密货币钱包与用于浏览陌生Meme代币的浏览器环境隔离开来。
社区分享ClickFix警告
在Danny报告其损失后,安全评论员和加密货币用户纷纷指出,伪造的Cloudflare验证页面是如何利用用户的熟悉感和注意力分散来进行诈骗的。
“真正的Cloudflare检查永远不会要求你打开PowerShell。这就是整个攻击过程,它被称为ClickFix。没有任何东西被下载,是你自己输入的,所以不会触发扫描。”——Sam Security (@samseclabs),2026年9月16日
另一位用户分享了一次涉及果汁销售网站的经历,该网站显示了类似的脚本。用户在凌晨4点差点执行了该命令,但意识到了危险,最终选择格式化电脑。这一案例凸显了时机、疲劳感以及熟悉的验证屏幕如何在用户面对可疑指令时影响其决策。
加密货币投资者Alex Clive敦促交易员避免运行通过伪造验证页面呈现的命令,他强调真正的Cloudflare检查是在浏览器内运行的。他建议通过官方X账号、CoinMarketCap、CoinGecko或可信交易所列表来核实项目,并逐字母检查网站域名。他的警告非常直接:花30秒验证链接可以防止巨大的财务损失。
其他攻击手段:虚假风投公司与受损的Chrome扩展
网络犯罪分子正越来越多地使用虚假的风险投资(VC)公司来针对LinkedIn上的加密货币创始人和专业人士。据Moonlock Lab称,冒充SolidBit、MegaBit和Lumax Capital等公司的骗子在向受害者提供合作提议后,会将其引导至伪造的Zoom或Google Meet会议页面。这些网站使用伪造的Cloudflare验证屏幕来发起ClickFix攻击。
该活动依赖于社会工程学手段,受害者被指示在点击伪造的验证框后,将恶意命令粘贴到系统终端中,从而无意中自行执行恶意软件。Moonlock Lab还确定了一个使用别名Mykhailo Hureiev的个人,据称他是SolidBit Capital的联合创始人,作为此次外展活动的重复联系人。
在另一起事件中,黑客入侵了QuickLens,这是一个此前用于Google Lens搜索的Chrome扩展程序。Annex Security创始人John Tuckner报告称,该扩展程序的所有权于2月1日发生变更,随后发布了一个影响约7,000名用户的恶意更新。被入侵的扩展程序部署了ClickFix脚本和数据窃取工具,目标包括加密货币钱包信息、助记词、Gmail账户、登录凭据和支付详情。