资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种


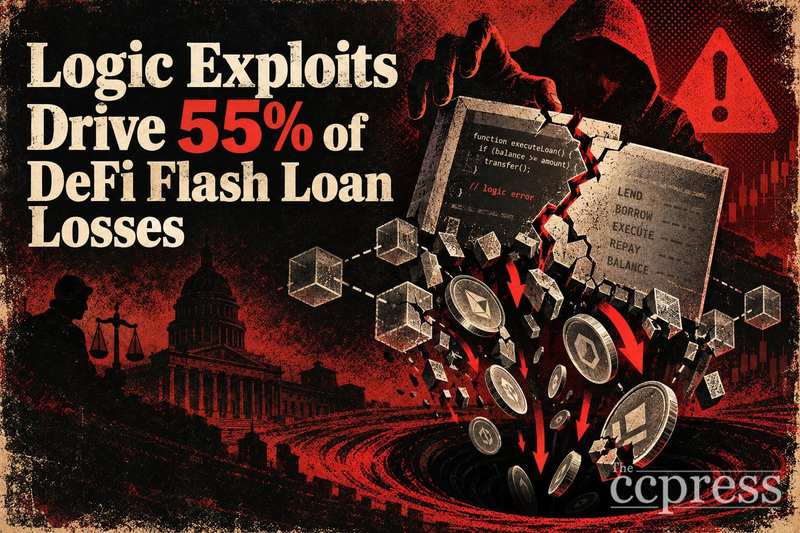
逻辑漏洞成DeFi闪电贷损失主因,占比达55%
目前,利用代码逻辑漏洞的攻击已占去中心化金融(DeFi)闪电贷损失的55%,超越了价格操纵,成为导致协议资金流失的主导攻击向量。这一转变标志着攻击者针对链上资本的方式发生了实质性变化,并对协议的构建与审计方式产生了直接的影响。
逻辑漏洞:DeFi闪电贷损失的首要来源
逻辑漏洞针对的是协议自身代码中的缺陷,而非资产价格。攻击者会在智能合约中寻找开发者未曾设想的执行路径,并利用闪电贷——一种在单个交易区块内偿还的无抵押贷款——来放大攻击规模,使其在经济上具备可图性。
这一55%的占比使逻辑漏洞超越了此前常被提及的价格操纵威胁向量。价格操纵攻击的工作机制不同:它利用借入的资金扭曲链上预言机(Oracle)的价格,欺骗协议对抵押品或兑换率进行错误定价。
这两种攻击类型都利用了闪电贷带来的速度与规模优势。然而,逻辑漏洞现在占据了损失的大部分,这表明攻击者在挖掘代码缺陷方面获得的回报高于扭曲市场价格。随着主要DeFi协议中预言机设计的改进,通过价格操纵获利的难度增加,这可能正促使 sophisticated(复杂/高级)的攻击者转向基于逻辑漏洞的攻击向量。
逻辑漏洞与价格操纵攻击的比较
价格操纵攻击需要有利市场条件以及那些仍依赖单一数据源或易被移动价格_feed_的协议。而逻辑漏洞则没有此类依赖。它只需要协议的合约代码中存在非预期的执行路径,这是一种结构性风险,无论市场波动如何均可能存在。
闪电贷通过消除资金门槛,极大地增强了这两种攻击类型的能力。攻击者无需初始资金;如果攻击成功,借入的金额会被原子化地偿还;如果失败,整个交易则会回滚。这使得闪电贷成为一种近乎零成本的工具,可用于大规模探测和利用协议弱点。
逻辑漏洞超越价格操纵的趋势表明,DeFi生态系统在一定程度上解决了预言机问题,至少相较于早年单块价格操纵司空见惯的时期而言是这样。然而,更困难的问题仍未解决:即确保复杂、可组合的智能合约逻辑在所有条件下都能按预期运行,包括那些只有在攻击者带着数百万借贷流动性出现时才可能产生的条件。
该趋势对DeFi协议安全的意义
如果逻辑漏洞代表了闪电贷损失的大部分,那么安全资源也需随之倾斜。这意味着需要进行更深入的手动代码审计、模拟闪电贷规模资金以意外序列进入协议功能的对抗性测试,以及在可行情况下对高价值合约逻辑进行形式化验证。
防御性控制措施也可以在逻辑漏洞存在时限制损害。例如,闪电贷防护机制、重入锁以及在不寻常的交易规模以上暂停合约执行的熔断器,可以减少攻击者提取价值的窗口期。这些措施虽不能替代正确的代码,但可以在补丁部署期间降低事件的严重程度。
对用户而言,实际意义在于审计覆盖范围及其质量比以往任何时候都更加重要。由单一机构在两年前进行一次审计的协议,其风险远低于那些使用更新工具进行持续对抗性测试的协议。
协议层面的攻击可能导致个体损失突然且彻底,一旦交易在链上结算,便无追索权。2026年4月仅发生的28起事件总骇客损失达到6.35亿美元,凸显了巨大的资本风险。鉴于逻辑漏洞现在专门占据了闪电贷损失的大部分份额,协议开发人员的审计和测试负担已经转移,并转向智能合同安全中最艰难的问题:证明复杂的逻辑在任何规模下都能正确运行。
审计机构和自动化工具能否进化得足够快,以跟上那些显然能在经过实战检验的代码中发现新逻辑路径的攻击者的步伐?