资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种



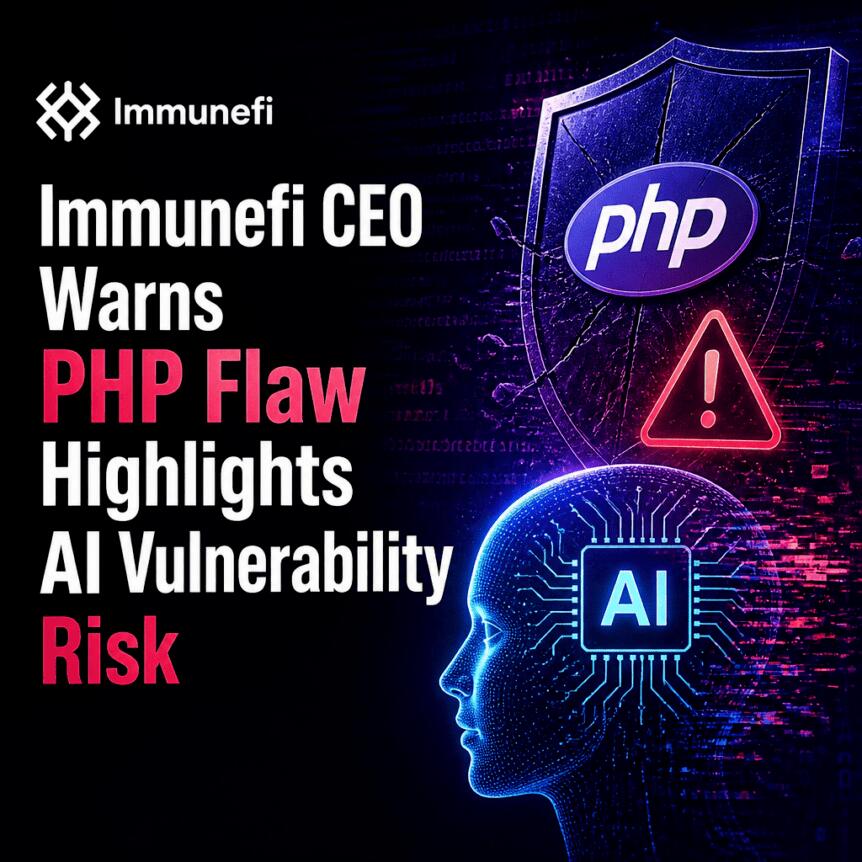
利用PHP漏洞的大规模网络攻击扰乱欧洲关键在线服务
一起利用PHP软件漏洞的大规模网络攻击已扰乱了欧洲各地的关键在线服务,导致法国和芬兰的政府网站以及荷兰的医院系统瘫痪。全球网络基础设施公司Cloudflare报告称,攻击流量显著增加;与此同时,英国国家网络安全中心(NCSC)建议那些无法迅速修补系统的组织断开网络连接。
人工智能加速漏洞发现与技术解析
技术专家指出,此次网络事件的根源在于PHP——全球使用最广泛的服务器端编程语言之一——在内存管理方面的缺陷。《Bitcoin Magazine》的技术编辑Shinobi解释说,内存处理错误仍然是软件开发中导致安全漏洞的最常见途径之一。
人工智能在此次攻击的加速过程中发挥了关键作用。据报道,机器学习工具在漏洞被发现后的数小时内便识别并武器化了该利用代码。虽然这标志着此类攻击速度的重大变化,但专家强调,人工智能驱动的黑客行为并未根本改变潜在威胁,却极大地加剧了对快速响应措施的紧迫需求。
名词解释:
PHP是一种广泛使用的开源脚本语言,特别适用于Web开发,支撑着全球大量网站和应用程序的运行。
内存管理是指软件分配和管理系统内存的方式,该领域的缺陷可能会引入可供黑客利用的安全漏洞。
破坏范围与专家评估
此次PHP漏洞的影响深远,导致关键基础设施和数字基本服务陷入混乱。安全专家强调了此次事件的规模,指出这一特定漏洞不同于以往的PHP缺陷,其特点在于被利用的速度极快,且有人工智能参与定位安全缺口。
作为英国政府网络安全防御机构的国家网络安全中心敦促各组织,如果无法立即应用安全补丁,应断开易受攻击的系统。以保护数百万网站著称的Cloudflare报告称,他们观察到针对此漏洞的攻击尝试显著增加。有分析指出,人工智能能够完成95%的工作来识别并使该漏洞具备可操作性,从而大幅缩短了防御团队的响应窗口期。
比特币网络是否面临风险?
随着此次网络攻击占据头条新闻,加密货币社区许多人质疑比特币的基础设施是否会因这一PHP漏洞而直接面临风险。对此,Shinobi解释说,比特币的核心组件,如Bitcoin Core及其密码学库libsecp256k1,并非使用PHP构建,且具有不同的安全模型。他指出,比特币代码库的开发节奏相对较慢,允许进行广泛的同行评审,从而降低了暴露于类似当前影响基于PHP系统的突发漏洞的风险。
Shinobi澄清称,虽然此次事件凸显了保持警惕的必要性,但像Bitcoin Core这样严肃的软件项目不会在缺乏严格安全审查的情况下发布,未来甚至可能包括人工智能审计。他建议运行闪电网络节点的用户考虑暂时将节点离线,直到系统确认为安全为止。对于个人持有者而言,将资产存储在冷钱包中仍是推荐的预防措施,可将资金与可能的软件漏洞隔离开来。
安全实践与用户保护
此次事件引发了关于人工智能将如何塑造网络安全格局的更广泛问题。专家预计,鉴于人工智能驱动攻击的速度和规模,强制性的基于人工智能的安全审计将成为未来几年关键软件产品的标准做法。
安全工程师还鼓励用户仔细检查多重签名钱包和软件设置,使用Sparrow Wallet等工具以增强安全性。教育和主动风险管理依然至关重要,尤其是在重大安全事件后,钓鱼攻击和恶意软件传播往往会激增。建议大型组织和小型用户优先进行及时更新,并在必要时暂时断开易受攻击的服务。
随着调查人员继续评估损失并修补受影响系统,此次事件强调了强大网络安全措施的重要性,以及人工智能在进攻和防御方面日益增长的影响力。