资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种


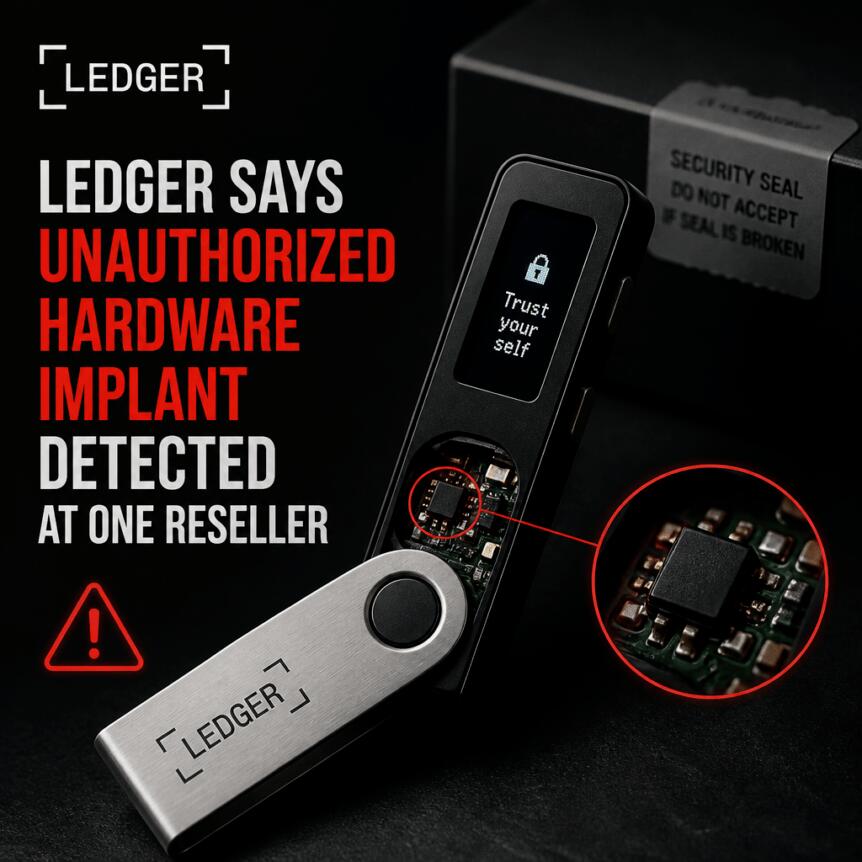
Ledger 确认从东南亚经销商处购买的设备存在未经授权硬件植入物,资金损失事件持续调查中
硬件钱包公司 Ledger 已证实,至少有一台通过东南亚经销商购买的受损设备中发现了未经授权的硬件植入物。随着该公司继续调查有关用户资金损失的报告,其官方 X 账号发布更新称,正在接触受影响客户并评估事件范围。同时,Ledger 敦促从该指定经销商购买设备的用户立即采取预防措施。
与此同时,涉事经销商 CryptoBilis 表示,在调查结束且 Ledger 确定后续步骤之前,将暂停所有 Ledger 硬件钱包库存的销售。以下是本次事件的关键要点:
- Ledger 表示,根据其调查结果,一台受影响的设备包含未经授权的硬件植入物。
- Ledger 正在联系用户并继续进行调查;尚未披露受影响客户的数量或总损失金额。
- CryptoBilis 已停止销售 Ledger 设备,等待审查结果,Ledger 正与该经销商协调后续行动。
- Ledger 建议不要启动来自该经销商的新设备设置流程;如果已经设置,请将资金转移至使用新助记词生成的新 Ledger 设备。
Ledger 确认受影响的设备中存在未经授权硬件
周日,Ledger 在其 X 账号上发帖回应了与从东南亚经销商 CryptoBilis 购买的设备相关的报告。Ledger 的声明表明,此次事件涉及硬件层面的实质性破坏——即在报告的其中一台设备上发现了未经授权的植入物——而非关于更广泛渗透 Ledger 内部基础设施的主张。
Ledger 还表示,作为持续调查的一部分,它正在继续联系用户。独立调查员 Specter 估计,涉及 Bitcoin、Ethereum 和 Tron 的资金损失总额可能超过 8600 万美元。尽管 Ledger 尚未验证这些估算值与最终数字的接近程度,但该公司强调仍在积极审查中。
若从该经销商购买设备,用户应采取的措施
Ledger 的指导重点在于防止进一步暴露并降低受损设备被用于移动或授权资金的风险。
对于已从该经销商购买 Ledger 设备但尚未完成设置的用户,Ledger 建议不要启动设置流程。理由很直接:如果硬件已被篡改,运行初始化步骤可能会使钱包的安全假设暴露于风险之中。
对于已经设置好设备的用户,Ledger 建议将资产转移至使用新助记词创建的新 Ledger 签名设备。这有效地切断了受损硬件与用户后续安全态势之间任何潜在的关联。
经销商暂停销售,Ledger 协调后续步骤
作为调查核心的经销商 CryptoBilis 在 Ledger 的更新中确认,在调查完成之前,已停止销售所有 Ledger 硬件钱包库存。Ledger 表示,它正积极与 CryptoBilis 沟通以确定后续步骤,这表明补救措施可能涉及运营控制以及对受影响供应批次的进一步验证。
早前的报道指出,CryptoBilis 被列为印度尼西亚、马来西亚和菲律宾的授权 Ledger 经销商。虽然这一背景有助于理解客户如何通过合法渠道购买设备,但 Ledger 的最新更新将问题界定为仅限于该单一经销商及其市场。
Ledger 否认其系统受到入侵
Ledger 声明称,此次事件似乎仅限于经销商关系,并未反映 Ledger 更广泛安全环境受到侵害。在向媒体发布的声明中,Ledger 表示:“Ledger 的基础设施、系统和服务未受到损害”,并补充说其调查仍在进行中。
这一区别对于试图评估风险的用户来说非常重要。如果 Ledger 的系统和服务未被入侵,主要威胁模型将转向供应链篡改和设备级破坏——这意味着通过特定渠道获取设备的客户面临的風險状况可能与在其他地方购买的客户不同。
Ledger 还表示,尚未确认可能有多少客户受到影响或报告中描述的损失价值。在此期间,该公司邀请提供与调查相关信息的人员联系其漏洞赏金计划(bounty@ledger.fr)。
调查的未来走向
随着 Ledger 继续进行调查,钱包所有者最关心的问题仍未得到解答:有多少设备牵涉其中,哪些具体的批次和时间线受到影响,以及在恢复正常使用之前用户可以依赖哪些验证步骤。在 Ledger 提供更多细节之前,客户应遵循该公司针对从标记经销商渠道购买的任何设备的设置和资金迁移指导。