资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种




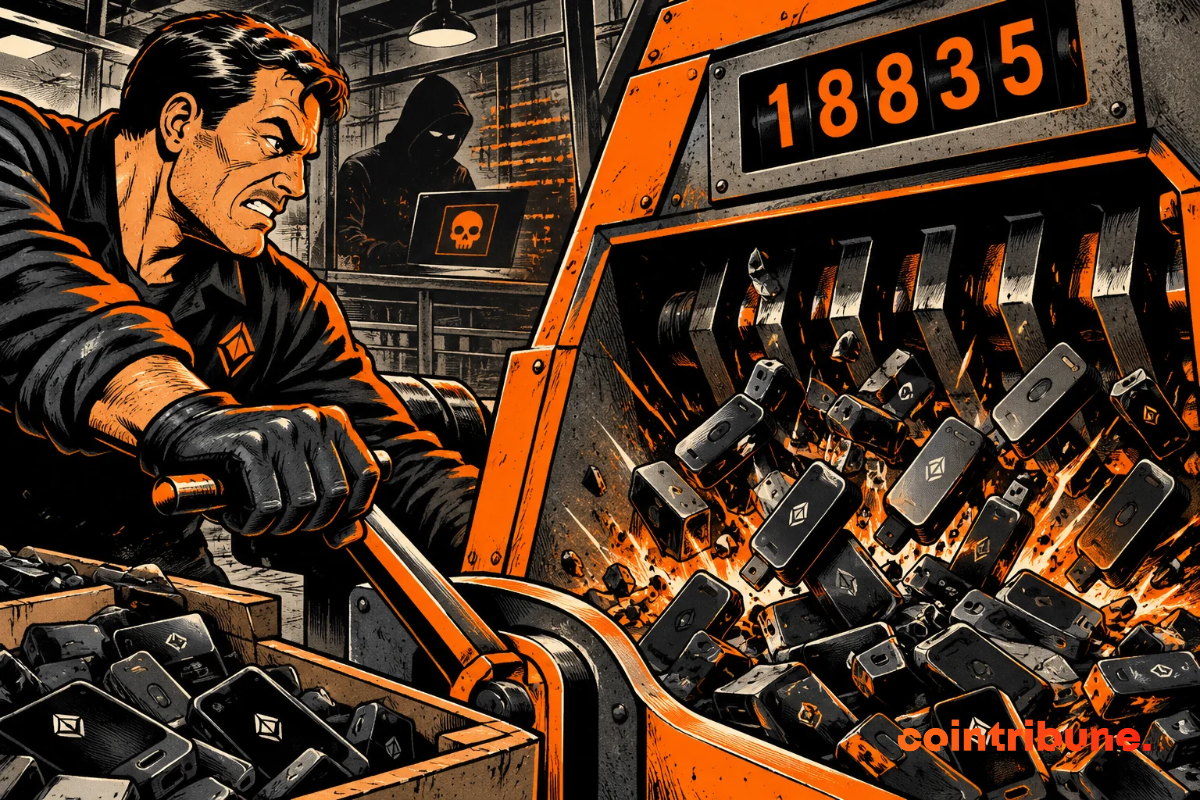
Keystone宣布销毁18,835台未售出硬件钱包,并暂停发货
2026年10月26日,硬件加密货币钱包制造商Keystone宣布将销毁18,835台未售出的设备。此举紧随其网站于10月20日遭受黑客攻击之后,公司随即暂停了所有发货业务。据Keystone透露,此次网络攻击中,黑客获取了一把可用于使仿冒设备通过品牌真实性验证的密钥,同时还窃取了25,964条买家记录。
事件概要
- 处置措施: 18,835台未售出的加密货币钱包将被销毁,发货已暂停(Keystone,2026年10月26日)。
- 入侵途径: 网站于10月20日通过第三方数据追踪工具中的漏洞遭到入侵。
- 数据泄露: 2024年至2026年间的25,964条买家记录被曝光。
- 核心风险: 生产时蚀刻且不可修改的真实性密钥泄露:该密钥可能导致仿冒设备冒充正品通过验证。
Keystone遭黑客攻击的细节
2026年10月20日,一名加密货币黑客利用第三方数据追踪工具中的漏洞访问了Keystone网站。这次入侵导致25,964条涵盖2024年至2026年的买家记录暴露,内容包括:
- 姓名
- 联系方式
- 配送地址
- 订单信息
Keystone补充称,可能还受到影响的有12,873条未支付订单记录。将两者相加,此次黑客攻击共涉及多达38,837条记录。公司坚决声称,助记词、私钥和加密货币钱包ID并未泄露。然而,这一说法尚未得到独立来源的证实。
为何Keystone要销毁18,835台未售出的加密货币钱包?
Keystone决定销毁这18,835台未售出的加密货币钱包,是因为泄露的真实性密钥是在生产过程中集成到每台设备中的,因此无法修改。真实性密钥是一种蚀刻在设备内部的秘密标识符,用于在线验证以确认设备来源。一旦该密钥泄露,仿冒设备便可能伪装成正品通过验证。
由于这18,835台加密货币钱包尚未售出,Keystone得以在它们到达客户手中之前将其移除。目前,Keystone尚未说明是否已有携带旧密钥的仿冒设备流入市场。
关于数据保留问题,Keystone承认存在失误。事实上,一个自动删除工具发生故障,而公司未能及时发现,导致部分记录超过了180天的保留期限限制。Keystone在社交媒体X上发布声明称:“我们未能履行按时删除客户数据的承诺,我们对这一失败承担责任。”
| 项目 | 数量/类型 | Keystone的状态说明 |
|---|---|---|
| 买家记录(2024-2026) | 25,964条 | 已暴露:姓名、联系方式、地址、订单 |
| 未支付订单记录 | 12,873条 | 可能受到影响 |
| 真实性密钥 | 1把,不可修改 | 已暴露 |
| 助记词、私钥 | 未指定 | 未暴露 |
数据来源:Keystone于2026年10月26日在X平台发布的帖子;数据记录于2026年10月27日。
此次加密货币安全事件对法国买家的影响
根据Keystone的说法,如果在2026年10月20日之前交付的加密货币钱包通过了身份验证,则仍然是安全的。然而,在此日期之后收到配备旧版密钥设备的客户,在使用前必须对其进行验证。Keystone还补充道,用户无需仅因此次入侵就转移资金。
该公司承诺将在新的加密货币钱包中更换真实性密钥。不仅如此,Keystone还将把网站的销售模式改为预售,并将客户数据保留期从目前的180天减少至90天(即减半)。
相关背景:另一家制造商也报告了安全事件
值得一提的是,前一天另一家制造商Foundation也报告了一起性质不同的安全事件。该公司记录了超过23,000起来自看似官方地址的加密货币钓鱼尝试。未发现Passport设备或私钥被盗用的证据。但由于旧数据库副本超出了其60天的删除期限,约5,600个邮政地址和5,200个电话号码可被访问,尽管Foundation无法确认具体有多少数据被实际访问。
总结与建议
这两起加密货币安全事件主要影响了销售数据,其中Keystone还暴露了真实性密钥。此外,两家公司均出现了计划内的数据删除未执行的情况。目前尚不清楚是否会携带旧密钥的仿冒设备出现,Keystone也未公布调查细节的具体日期。对于任何买家而言,未来几周的关键任务是向制造商或官方经销商验证新购买的加密货币钱包的真实性。