资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种





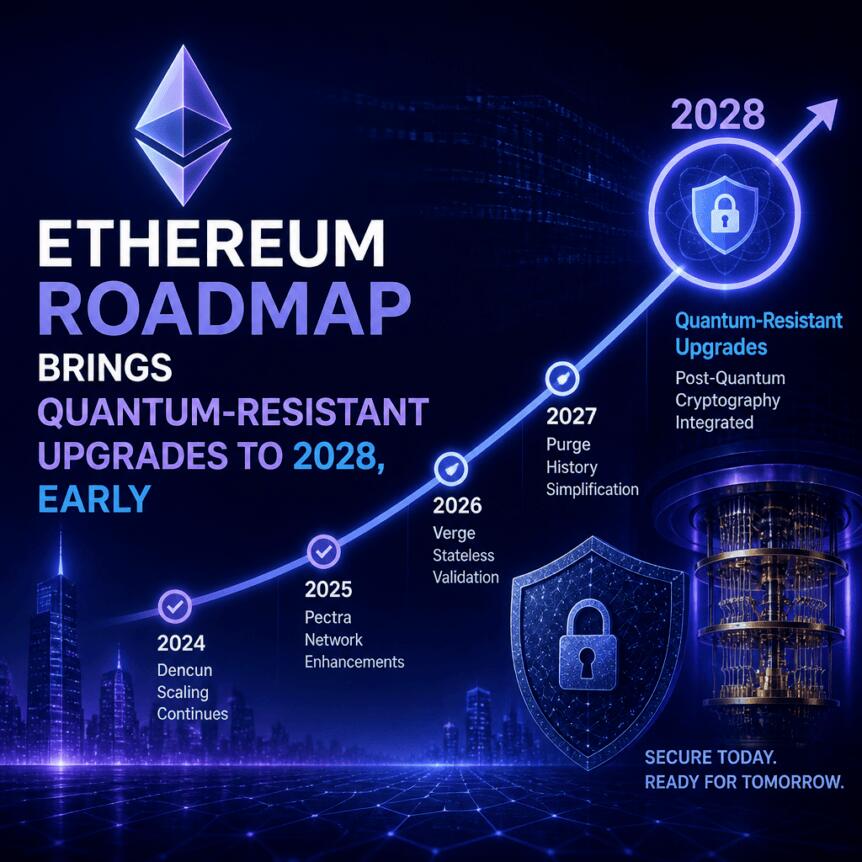
以太坊研究员设定激进时间表:24个月内完成三次硬分叉,目标2028年实现后量子与后AI安全标准
以太坊基金会研究员贾斯汀·德雷克(Justin Drake)为网络向“后量子”和“后AI”安全标准过渡设定了雄心勃勃的时间表。他呼吁开发者在即将到来的“阿姆斯特丹升级”(Glamsterdam upgrade)后的24个月窗口期内,交付三项主要的硬分叉升级。
周二在孟买举行的Devcon 8大会上,德雷克强调必须在2028年12月前完成这些升级——这比基金会官方设定的2029年12月目标提前了一年。
网络安全面临量子计算与人工智能的双重挑战
2029年12月的截止日期源于以太坊协议优先级的一份九月公告,该公告概述了计划使网络的执行层、共识层和数据层完全抵御量子计算的理论进展。根据基金会的时间表,在阿姆斯特丹升级之后,至少需要五次协调一致的硬分叉才能实现全面的后量子就绪状态。
鉴于阿姆斯特丹升级暂定定于2026年12月进行,这一提议的节奏要求在2029年底之前每7.2个月进行一次分叉。然而,德雷克的计划设想在短短两年内进行三次分叉,目标是在2028年12月完成,即每八个月一次的速度。
以太坊基金会在九月份表示,其2029年12月的截止日期“至少在2027年1月之前是不可谈判的”,并计划在当月对量子计算的发展及外部专家意见进行全面审查。
德雷克在Devcon 8上阐述了这一挑战,并表示希望“到2028年12月,我们能够完成整个后量子及后AI的过渡。”如果取得突破性进展十分困难,年度硬分叉的备选方案将使以太坊能够在2029年12月达到最低可行的后量子标准。
基于哈希的密码学将于2028年推出
德雷克此前在八月曾表示,LeanVM技术有望在2027年投入生产环境,并为次年全网络各层的后量子升级奠定技术基础。这些升级将依赖基于哈希的签名方案,该方案通常被认为具有抗量子能力。
一种提议的方法leanSPHINCS将用于签署以太坊交易,取代当前的验证器和用户账户签名方案。目前,验证器使用BLS签名,而用户账户依赖ECDSA;两者均采用椭圆曲线密码学,这种密码学被认为容易受到未来量子计算突破的影响。
EIP-8365已经开始通过逐步淘汰在某些验证器提取设置中使用BLS密钥来启动过渡,预计将对以太坊的验证器基础设施进行最终升级。
以太坊联合创始人维塔利克·布特林(Vitalik Buterin)此前曾警告称,人工智能驱动的数学领域的快速进步可能会削弱基于格(lattice-based)的密码学——这是后量子签名的主要替代方案——甚至可能在两年内发生。尽管如此,他仍敦促加密用户不要仓促迁移资金。
阿姆斯特丹测试网延期可能影响整体进度
由于发现燃气计费问题,阿姆斯特丹测试网的推出被推迟,这使得12月进行完整主网部署的可能性降低。这可能会影响整体升级时间表,因为主网激活前需要通过成功的测试网验证。
跟上快速升级周期的步伐
随着以太坊开发社区面临更短的升级间隔和时间表的变动,投资者和开发人员可能越来越难以实时跟踪里程碑和安全增强措施。对于那些专注于监控分叉发布、新密码学协议和不断演变的安全框架的用户而言,利用定制化警报工具跟随网络新闻实时进展,可以提供针对以太坊协议变更和密码学进步的定向更新。