资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种





黑客为何将盗取的资金兑换为 ETH:盗窃背后的模式
在一次重大漏洞利用事件发生后,链上追踪者不断发现相同的模式。在几小时内,被盗代币最终都会变成 ETH。本指南解释了为什么黑客如此频繁地将被盗资金兑换成 ETH。答案与对网络的忠诚度关系不大,而是归结为控制权、速度和安全性,以下每个原因都配有真实案例。
关键要点
- 以太坊背后没有公司,因此没有任何发行方能阻止钱包操作。
- 以太坊上的兑换速度快,且买家池巨大。
- 以太坊很少是资金的终点,它通常是资金转移的第一步。
黑客发生后立即发生的情况
大多数重大盗窃始于智能合约漏洞。攻击者耗尽协议资金,最终持有协议内的各种代币。这些通常是稳定币、包装资产或冷门山寨币。持有它们风险很大。团队可以暂停合约,发行方可以冻结余额,安全公司在几分钟内就开始追踪。这就是为什么黑客如此迅速地将被窃加密货币转换为 ETH 的原因。攻击者希望拥有一种易于移动且难以阻止的资产。在许多事件中,ETH 成为被盗加密货币的第一站。观察黑客以太坊后加密黑客事件的表现,每次都是相同的顺序:耗尽、兑换、拆分。
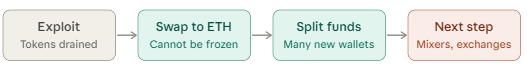
黑客将被盗资金兑换为 ETH 的四大原因
1. ETH 无法被冻结
网络本身无法冻结 ETH,这也是黑客在攻击后使用以太坊的主要原因。稳定币则不同。Tether 和 Circle 可以封锁可疑地址,因此在报告盗窃后,USDT 或 USDC 中的余额可能会被锁定。ETH 没有这种控制机制。受害者仍有一线希望:如果小偷将以太坊发送到交易所,该交易所可以将其冻结。在一个案例中,到达交易所的 270 $ETH 中有 112 $ETH 被冻结。这凸显了迅速报告盗窃的重要性。
2. 快速简单的兑换
大多数 DeFi 攻击发生在以太坊或其他 EVM 兼容链上。被盗代币可以通过去中心化交易所(DEX)兑换直接转入以太坊,无需注册或批准。一次代币兑换可以在几秒钟内完成。跨链桥接会增加步骤和延迟,且桥接服务可能被暂停。攻击者还倾向于使用许多交易池偏好的包装 ETH(wETH),并在稍后解包。当每一分钟都至关重要时,速度是首要任务。
3. 深度流动性
$ETH 拥有加密货币中最深的流动性之一。与较小的币种相比,大量抛售造成的滑点更少。倾销流动性薄的代币可能会摧毁其自身价格并减少战利品。强大的市场深度允许攻击者在没有这种惩罚的情况下转换数百万资金。
4. 通往下一步的门户
一旦资金以 $ETH 形式存放,攻击者可以将它们分散到多个钱包或在网络之间移动。这通常标志着洗钱的开始,尽管以太坊很少是终点。一些攻击者将资金发送到混币器,如 Tornado Cash。另一些人则尝试存入中心化交易所以套现。首先将资金合并为一种资产,使得每一步都更容易。在加密货币盗窃中,首要任务是控制资金。隐藏踪迹或套现则是后来的事。
为什么黑客偏好 ETH 而非稳定币?
稳定币保持稳定的价格,但这种稳定性来自于他人控制的开关。$ETH 没有这样的开关。
| 特征 | ETH | USDT / USDC |
|---|---|---|
| 发行方 | 无 | Tether / Circle |
| 余额能否被冻结? | 否 | 是 |
| 攻击者的冻结风险 | 低 | 高 |
被盗加密货币 ETH 第一站:真实案例
过去的案件展示了 $ETH 作为枢纽的频率。
| 案例 | 报告内容 |
|---|---|
| WazirX 黑客攻击 (2024) | 攻击者将约 1.49 亿美元的 SHIB、MATIC 和其他代币转移到以太坊,使以太坊中持有的被盗金额从 5200 万美元增至 2.01 亿美元 |
| Nomad 桥漏洞 (2022) | 利用者使用 3975 万美元被盗 DAI 购买 16,892 枚以太坊,然后将资金转移至 Tornado Cash |
| 钓鱼攻击 (2024年8月) | 在窃取 5547 万美元 DAI 后,攻击者以平均价格 2,671 美元将 4865 万美元 DAI 转换为 18,217 枚 $ETH |
| 另一漏洞利用钱包 | 受损资产被转换为 18,510 枚 $ETH(当时约 3083 万美元)和 1,548 枚 BNB |
最后一行显示,$ETH 很常见,但并非唯一选择。
被盗 ETH 是否不可追踪?
不。以太坊是一个公共账本,分析公司会实时跟踪可疑钱包。防御侧的速度同样重要。在一个记录在案的案例中,一家交易所冻结了到达其平台的 270 $ETH 中的 112 $ETH。安全研究人员强调,快速报告给交易所提供了在行动之前阻止资金消失的机会。
用户如何保护自己
- 在签署前阅读每一个授权提示。
- 撤销不再使用的旧代币授权。
- 将大额持仓存放在硬件钱包中。
- 如果发生盗窃,请立即向交易所和安全公司报告。
结语
原因是务实的:冻结风险较少、执行速度快且有充足的买家。$ETH 是移动被盗资金的工具,而不是藏匿它们的场所。了解这一模式有助于用户、交易所和分析人员在下一次加密黑客事件发生时更快地做出反应。