资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种


Ledger确认至少一台设备存在未授权硬件植入物:供应链攻击下的安全警示
Ledger已确认,在受影响用户的设备中,至少有一台发现了未授权的硬件植入物。据制造商称,所有确认的案例均追溯至东南亚的一家经销商。自10月11日起,用户也开始报告从欧洲零售渠道购买的设备存在问题,这标志着问题的核心开始转移:如果销售渠道是攻击点,那么品牌本身的重要性便低于“设备经过了谁的手”这一关键问题。
Ledger于10月11日确认的内容与未提及的信息
在事件发生72小时后发布的状态报告中,Ledger在X平台(原推特)上表示,10月9日披露的所有被盗案件均涉及通过东南亚经销商CryptoBilis销售的设备。安全出版物Help Net Security记录了这一措辞。制造商还确认,其中一台受影响的设备包含一块未经授权的附加电路板。
Ledger未做两件事:一是未解释该植入物的技术工作原理;二是未公布受影响设备的数量。该公司声明其自身系统及其直销渠道未受到侵害。Ledger表示正在与相关当局合作,并联系受影响的用户。
这种区分并非次要细节。针对制造环节的攻击会影响整个生产批次中的所有设备;而针对分销链中某一节点的攻击,仅影响经过该节点的少数设备。这一区别决定了需要采取行动的人数范围,目前的证据指向第二种情况。关于事件的起因,我们在10月10日对CryptoBilis案例的回顾中已有详细阐述。
CryptoBilis在印尼、马来西亚和菲律宾:已确认的设备入侵路径
CryptoBilis是一家授权经销商,服务于印度尼西亚、马来西亚和菲律宾的客户。该公司在近期发生了所有权变更。Ledger告知该零售商停止销售和发货;据制造商称,CryptoBilis已停止销售硬件钱包。
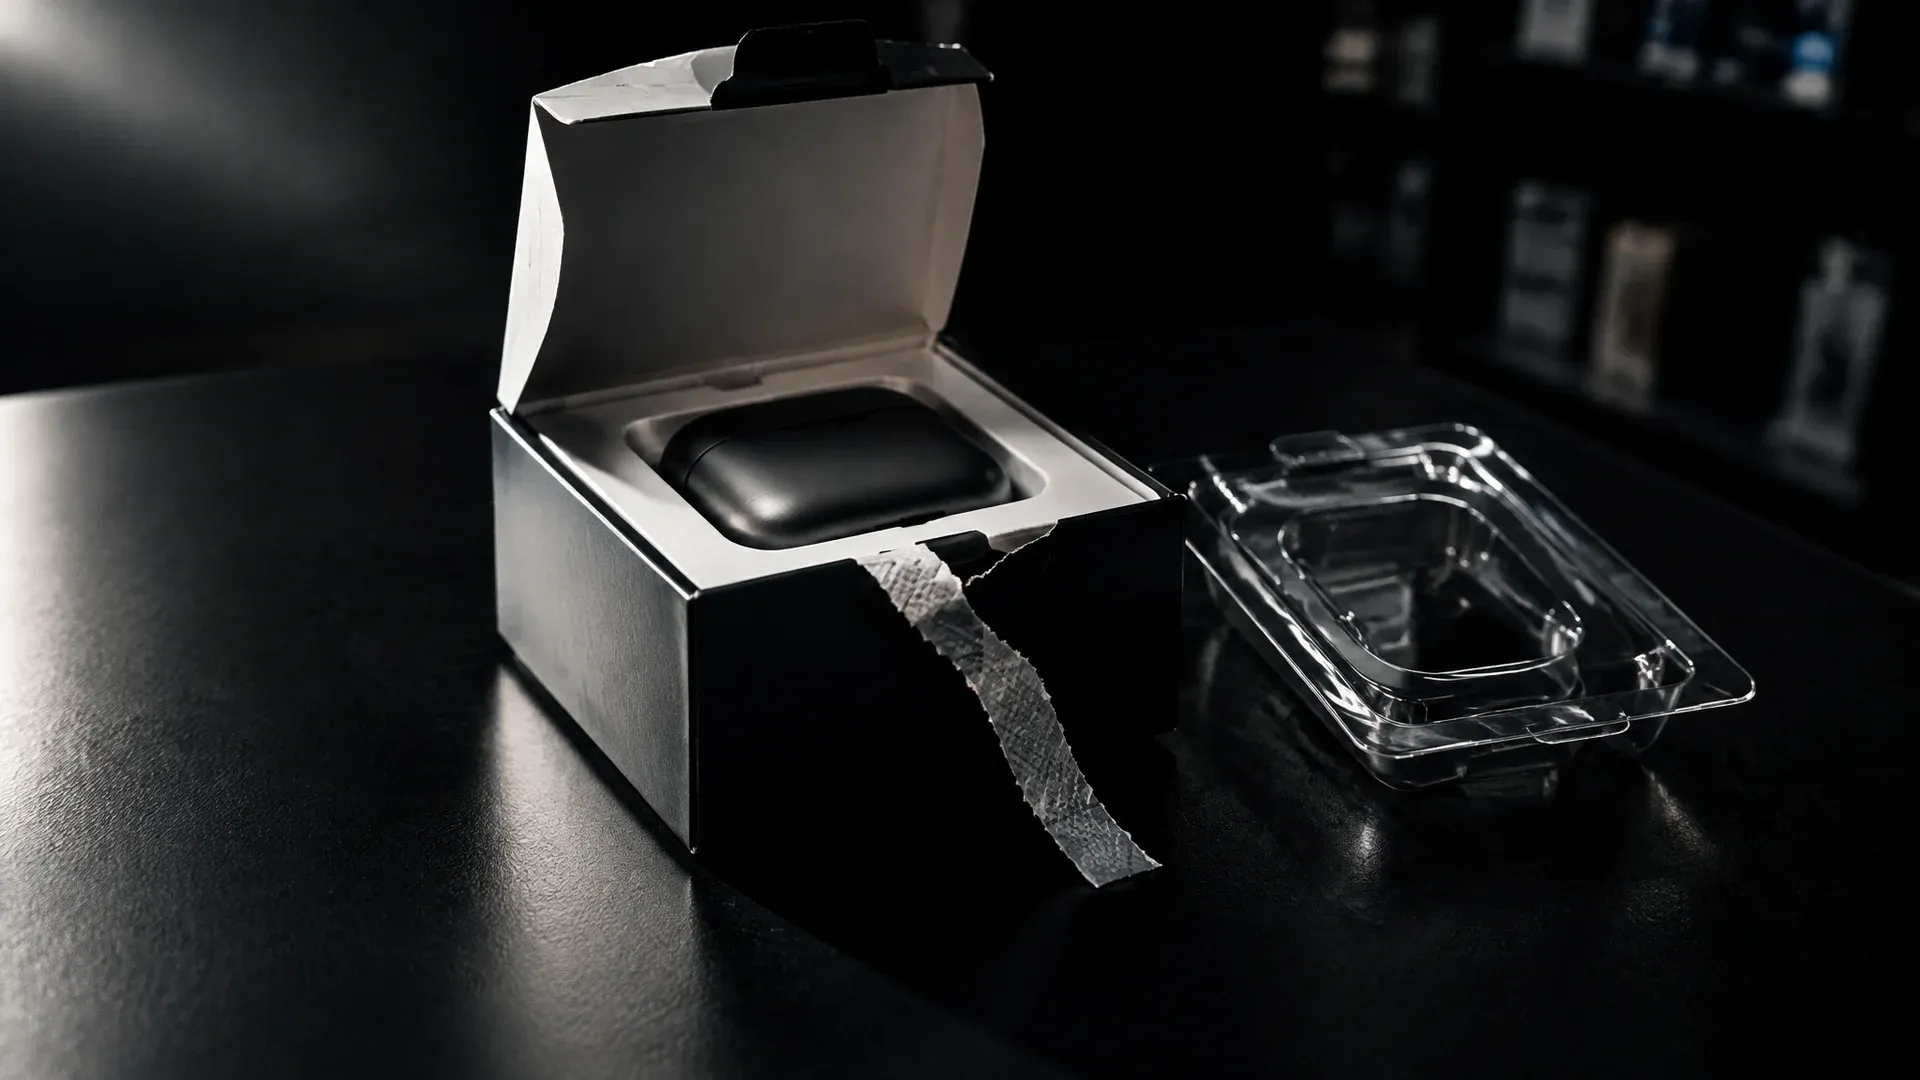
Ledger随后向所有授权零售商发出的指令值得注意:仅通过授权渠道采购商品,且绝不要将退货重新上架。后半部分描述了可能的攻击杠杆:被退回的设备若经过拆封和重新封装,在商店货架上看起来就像全新库存。
供应链攻击并不直接针对制造商的产品,而是针对通往买家的中途站点:仓库、运输、退货处理或商店货架。对于买家而言,这意味着硬件钱包的安全性始于设备首次开机之前,而非之后。
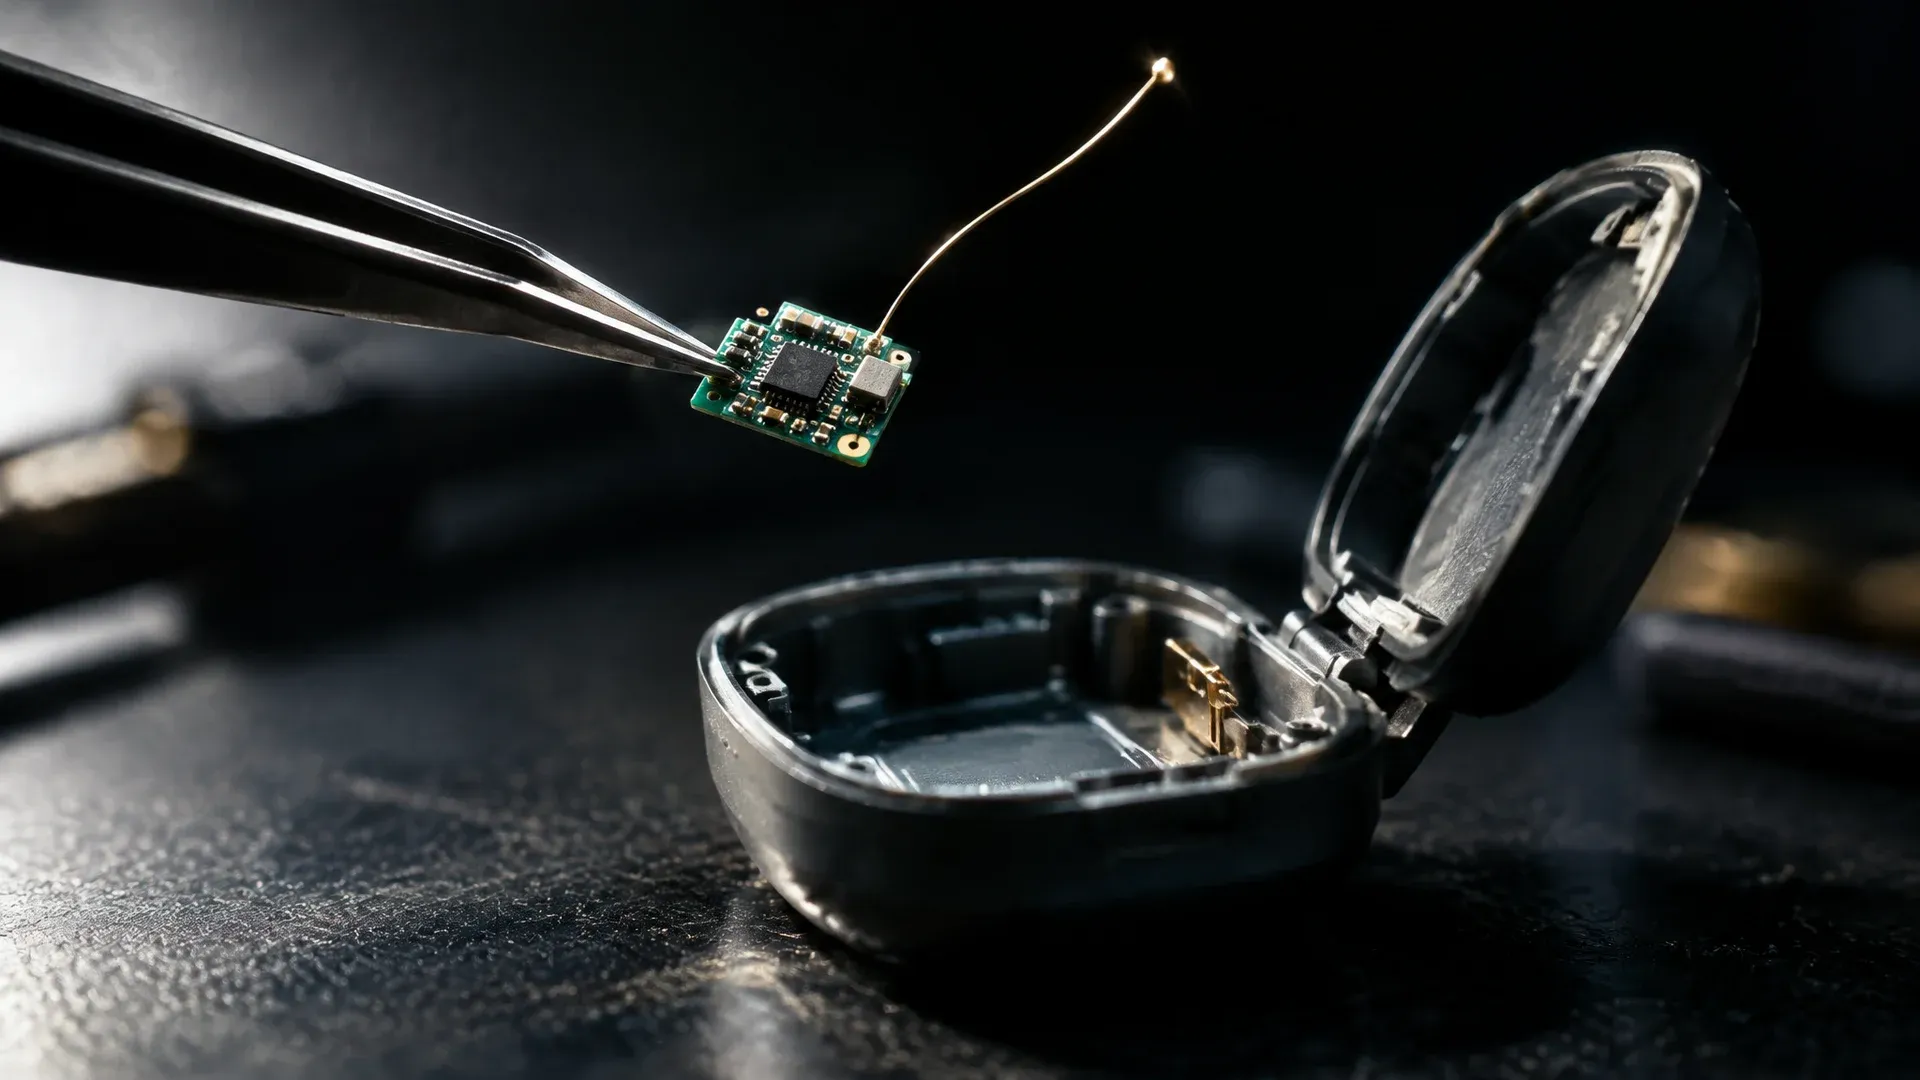
显示屏下方的硬件植入物:微控制器、LTE芯片和e-SIM
迄今为止最详细的技术描述并非来自制造商,而是来自前Mt. Gox交易所负责人Mark Karpelès。他表示自己在马来西亚购买了一台被篡改的设备,并发布了照片和视频。画面显示屏幕下方有一块小型电路板,该位置通常只放置一块填充垫。
据Karpelès所述,该电路板携带微控制器、天线、LTE模块和e-SIM。e-SIM是一种永久安装、可数字写入的SIM卡,无需卡槽,从外部不可见。Karpelès描述该组件会同步读取屏幕显示的内容,在此过程中捕获助记词,并通过移动网络将其发送给攻击者。
助记词(也称为种子短语)是由24个单词组成的序列,钱包中的每个私钥均可由此重新计算。任何人只要知晓助记词,便不再需要你的设备。因此,设置过程——即这些单词在屏幕上短暂出现的时刻——是攻击者最有价值的目标。Ledger尚未证实这一植入物工作原理的说法,且目前仅基于一次调查(尽管是有技术文档支持的调查)。
Karpelès还报告了第二台可疑设备,该设备是通过日本亚马逊上的列表获得的,货源来自马来西亚。这也指向了贸易路线而非制造环节。
真实性检查通过:真实的加密芯片依然真实,额外电路板隐形存在
此案最令人不安的发现关乎买家一直依赖的检查机制。Genuine Check(真实性检查)是Ledger软件运行的一种身份验证测试,它与设备内部的加密芯片进行密钥交换,然后确认该单元为正品。
Karpelès表示,他的被篡改设备以完整收缩膜包装送达,并通过了该测试。一旦了解原因,这一点便显而易见:加密芯片是真的。植入物位于其旁边,而检查并未覆盖它。根据他的评估,打开设备是发现额外电路板的唯一可靠方法。
这对日常实践有一个尴尬的后果:通过真实性检查仍是一个好迹象,但并不能证明外壳内没有异物。任何持有二手设备或来源链条不明的设备的人,不能仅依靠这一信号就高枕无忧。哪些设备以何种方式制造,以及差异所在,我们的硬件钱包比较指南中有详细说明。
损失估算:从7200万美元到超过9300万美元的差异原因
目前没有官方损失数据。链上分析师Bitquery得出的疑似总额超过9300万美元。其他独立评估结果较低;公开估计的范围在约7200万美元到超过9300万美元之间,分布在数百个钱包中。一项分析指出,超过300个地址涉及9340万美元。
多个区块链上的余额受到影响,其中包括比特币、以太坊和波场。数据出现分歧是因为方法论不同:任何将地址归因于该事件的人,都必须决定哪些交易仍属于该事件。因此,我们提供范围值,而不将数值平滑为单一数字。
Bitquery分析:十分之八的被盗钱包在6月或之后首次收到资金
对你而言,最重要的发现并非总损失金额,而是一个时间窗口。Bitquery追溯被盗钱包的历史,发现超过十分之八的钱包在6月或之后首次收到余额。这表明早在6月通过CryptoBilis购买的设备也可能受到影响。
这超出了Ledger自身的建议范围。制造商曾告知过去90天内的买家将资产转移到新设备。从10月9日的事件回溯,该窗口结束于7月初。链上轨迹则提前一个月开始。任何在6月通过该零售商购买设备的人,虽然不在制造商的建议范围内,但确实在数据风险范围内。
欧洲零售渠道:报告确立的事实与未涵盖的内容
10月11日,一份来自欧洲的报告公开。一位在X上名为@0xJohannes_的用户表示,他在一家官方欧洲经销商的门店购买了设备;频道Crypto Banter当天进一步传播了这一案例。据其描述,该设备包含真品中没有的额外线缆,尽管购买时间仅数周前,但其构造类似于旧版本的植入物。在X上发帖的用户@MagicalTux(即Karpelès)指出,天线上的标记表明这是一种“欧亚版”版本。
此处需谨慎对待,而非急于下结论。该设备没有任何余额被盗。报告本身并未指明是哪个零售连锁品牌,仅在周边报道中提到;贸易出版物Crowdfund Insider也仅如此写道,并未确认该案例本身。Ledger尚未对欧洲报告发表详细评论,并继续将确认的案件归因于东南亚零售商。几位观察家认为公布的图像证据不足,并警告不要从个别案例推断出欧洲零售渠道的大规模污染。
尽管如此,仍有事情留待你决定。存在一个确认的植入物案例,一条记录在案的中途贸易路线,以及制造商不重新上架退货的指令。这就足以让你追溯一次自己的购买路径,但不足以引起恐慌。
德国市场的购买路径:商店购买还是直接向制造商购买?
Ledger对受影响客户的建议表述清晰。任何在CryptoBilis购买且尚未设置设备的用户,不应初始化该设备。任何已经设置设备的用户,应使用新生成的助记词将资产转移到新设备,最好是直接从制造商处购买。联系应通过官方渠道进行,公司明确建议向当地警方报案。
对于德国市场,目前尚无确认案例。然而,来自欧洲零售渠道的报告确实有理由将购买路径作为判断标准。直接从制造商或供应链可追溯的零售商处购买设备,代价仅是稍多一点耐心。而从市场平台、分类广告或来源不明的退货中获取设备,则存在无法从外部检查的风险。
你不应该做的事情也同样重要:打开自己的设备寻找电路板会破坏保修,且在没有参考图像和测量设备的情况下,无法给出可靠的答案。通过干净来源的新设备生成新的助记词,比任何对机箱的折腾都更便宜、更安全。
MiCA托管与自我托管:出错时谁承担责任?
此次事件触及许多投资者一次性做出后便不再回顾的决定:自我托管或服务提供商托管。自我托管意味着你自己持有私钥,其他人无法处置你的资产。
代价是,当出现问题时,没有交易对手。任何人因被篡改的设备而丢失种子短语,都无法向托管方索赔。剩下的只能是对篡改设备者的损害赔偿请求,而此人通常未知。相比之下,持有欧盟MiCA监管许可的托管机构客户,拥有对受监督公司的索赔权,后者有义务隔离客户资产。作为交换,客户放弃了密钥。哪些提供商持有欧盟许可证,我们的受监管加密货币交易所概览中有说明。
两者均有其合理性,大多数投资者采用混合方案而非纯解决方案表现更好。关键在于,如果发生最坏的情况,你要清楚自己负责哪部分资产。
事件后的钓鱼攻击:Ledger不会打电话,也绝不会询问24个单词
每次重大安全事故后都会出现第二波浪潮,其波及人数往往超过事故本身。Ledger明确警告,骗子正在利用局势,并强调一点:公司不会打电话,不会发送私信,也绝不会询问那24个单词。任何这样做的信息都是攻击,无论发送者和设计看起来多么真实。
同一事件已将虚假的Ledger页面推送到搜索结果中。如何识别它们,我们在对虚假Ledger网站的分析中已有说明。背后的规则很简单:助记词永远不得离开设备,无论通过何种渠道,无论面对哪位支持人员。
在市场层面,新闻的影响尚小。根据CoinGecko数据,比特币交易价格约为82,400美元,较前一天下跌约1%,整体市场在24小时内下跌约3.7%。对于受影响者而言,此事件严重,但对于价格而言,目前只是一个次要问题。
Ledger植入物事件:新生成助记词是唯一可靠的解决方案
如果对购买路径仍有疑虑,任何对外壳的测试都无法解决它。只有在你已知来源的设备上使用全新的密钥。以下三个步骤可助你实现:
- 确定购买路径
检查设备的发票和零售商。如果设备来自制造商或供应链清晰的零售商,目前无需采取任何行动。如果你购买的是二手设备或来源不明,请假设存在风险。候选设备清单请参阅软件钱包比较指南及硬件型号对比。 - 生成新的恢复助记词
从头开始设置来源干净的设备,离线写下新单词,并将资产全额转移。从那一刻起,旧助记词视为已烧毁,即使什么都没发生。在此期间,部分资产可以存放在持有欧盟许可证的受监管托管机构中。 - 跟进你的账户
更改旧设备连接过的所有地方的凭据,并重新设置双重身份验证。你在何处持有何种账户以及费用是多少,交易所比较指南中有详细梳理。
(截至2026年10月12日。本文不构成投资建议。价格和费用结构会发生变化;购买前请与提供商核实条款。)