资金费率
 资金费率热力图
 多空比
 大户多空比
 币安/欧易/火币大户多空比
 Bitfinex杠杆多空比


 账号安全
 资讯收藏
 自选币种


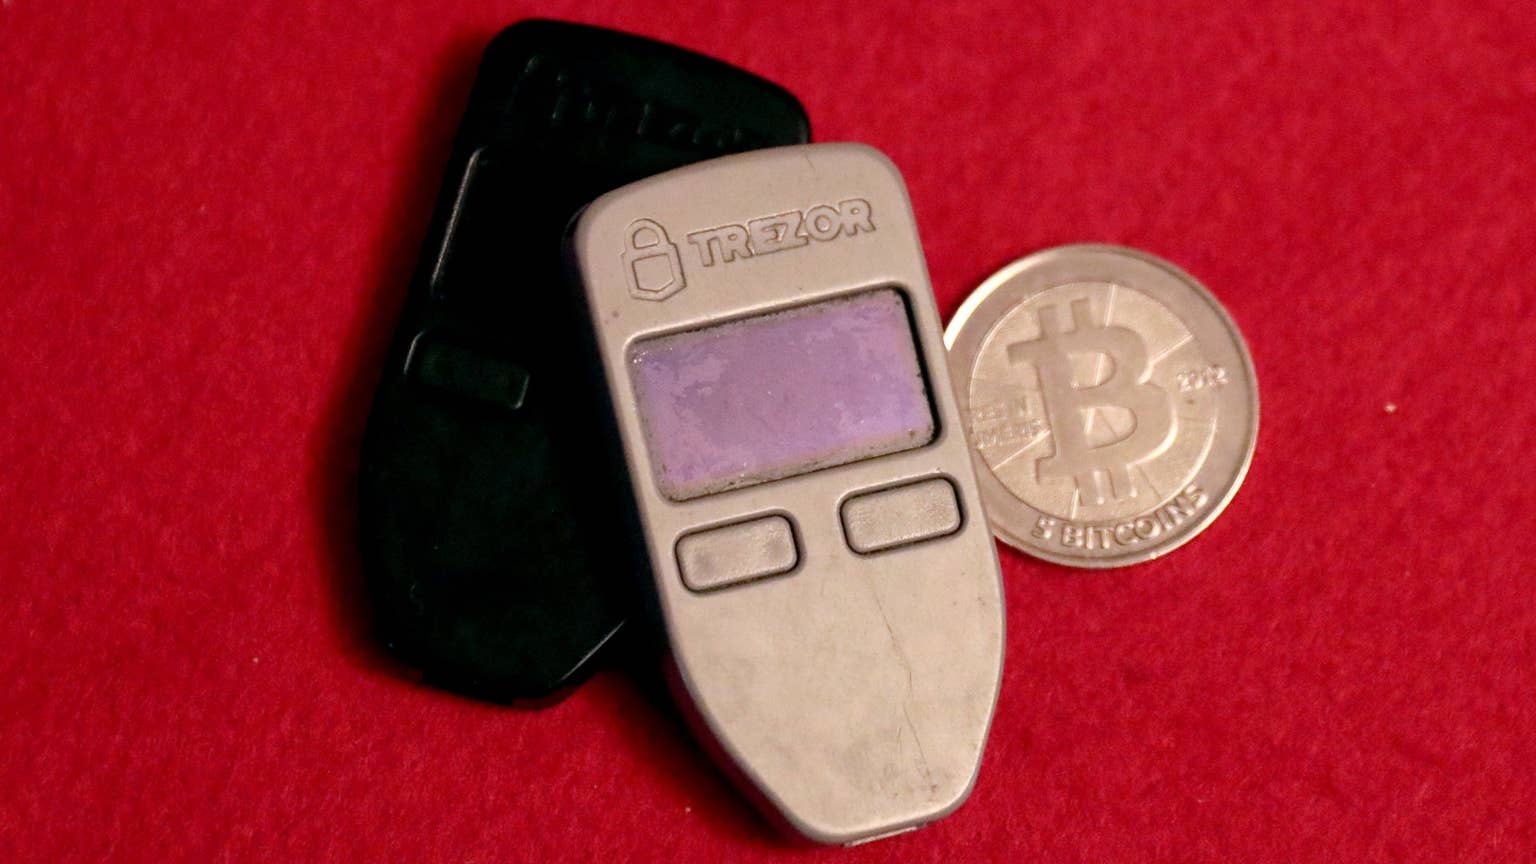
Trezor 缩减授权经销商网络,以强化供应链安全
据报道,Trezor 正在缩减其授权经销商网络,此举旨在加强供应链安全。这一调整将影响硬件钱包制造商对设备从生产到最终买家手中整个流通路径的控制能力。长期以来,安全研究人员一直指出,这条渠道是物理安全产品存在的一个脆弱环节。
关于 Trezor 经销商变更的关键信息
据媒体报道,Trezor 正在减少通过官方渠道销售其硬件钱包的第三方数量。官方声明的目标是加强对供应链的监督,限制设备在到达客户手中之前经过的手数。
目前的信息尚未证实此次缩减的具体规模、受影响的地区市场以及实施时间表。截至撰写本文时,未经核实的被移除经销商的具体数量。
这并非 Trezor 的分销和安全态势首次引起关注。此前,在 Ledger 发现硬件钱包内存在间谍植入物后,Trezor 也曾削减过经销商权限。该案例说明了在运输或转售过程中发生的物理篡改可能会在设备设置前就危及设备安全。
缩小授权网络如何影响硬件钱包安全
硬件钱包属于物理安全产品。与软件不同,如果攻击者在物流链中的某个环节获得访问权限,他们可以在收件人不知情的情况下拦截、打开并修改硬件钱包。经销商链条越长,潜在的接触点就越多。
减少获批的销售渠道使制造商更容易审计分销商、执行防篡改包装标准,并在报告可疑单元时迅速做出反应。授权经销商受到合同义务的约束,而未经验证的第三方市场 listing 则不具备这些约束。
从授权卖家购买与从未验证的 listing 购买在实际操作中有着重要区别。非官方渠道获取的设备可能缺乏保修保护、防篡改密封条,或者无法获得直接的风控固件支持。更严格的控制可以减少暴露于这些风险的机会,尽管这并不能保证链中的每个产品都未被妥协。
Trezor 用户面临的威胁不仅限于物理篡改。Trezor 电子邮件提供商遭到入侵,导致向客户推送虚假安全警报;另一起事件中,数据泄露导致 14,000 名 Trezor 用户收到钓鱼警告。这些攻击源自数字层面,但也凸显了硬件钱包持有者会在多个层面上成为目标。
购买 Trezor 设备时的注意事项
潜在买家在下订单之前,应直接在 Trezor 网站上核实当前的官方销售渠道列表,特别是如果之前已知的经销商不再列出的话。曾经授权的经销商可能因政策变更而不再符合资格。
当设备送达时,买家在设置前应仔细检查防篡改包装。真正的 Trezor 设备的初始设置提示绝不会要求输入预先输入的助记词;如果设备到达时助记词已经填入,这是设备已被 compromised(受损/被操控)的已知指标。受可用性变化影响的客户应咨询 Trezor 当前的官方指导,而不是依赖第三方经销商的通信。
了解“比特币助记词”与“密码短语”之间的区别也与此相关。密码短语增加了一层保护,供应链攻击者无法预测,因为它本身并不存储在设备上。
对于比特币持有者来说,供应链问题并非抽象概念。如果在首次使用前硬件钱包已被篡改,一旦钱包初始化,私钥就可能暴露,无论用户之后的行为多么谨慎。减少经销商链条中的中间商数量是一种结构性控制措施;而在设置时进行个人验证则是用户端的对应措施。